Mostrar mensagens com a etiqueta segurança. Mostrar todas as mensagens
Phishing - não será o ‘novo’ WarezTuga...... cuidado!
À pouco tempo........surgimento de um suposto ‘novo’ WarezTuga.
O texto introdutório no site parece, de facto, bastante convincente mas… a realidade pode muito bem ser outra e ser mais um site de phishing que, aproveitando-se do nome WarezTuga, consegue roubar informações pessoais daqueles que criam uma conta. Fiquem atentos!

Assim que se aperceberam deste novo site, os utilizadores procuraram, nas redes sociais, respostas sobre a veracidade do mesmo. No entanto, tudo leva a crer que este seja um site falso com o intuito de angariar informações dos utilizadores.
O site é http://wareztuga.x10.bz/index.html.
Fomos recolher informações pelos nossos leitores que exploraram e até se registaram no site e eis o que obtivemos:
É fake, fiz registar com os dados em branco e deu registo efectuado com sucesso. – Flávio NóbregaÉ phishing sem dúvida nenhuma, primeiro a hora dos comentários à direita não muda. O login resulta sempre. Nada funciona para além do registo e login(com bugs). Nem filmes, links de páginas ou páginas de ajuda, etc etc. – Fábio FerreiraIsto é o que aparece quer no botão de login quer no registo sem pôr nada lá (imagem abaixo) – Pedro Gomes

Imagem enviada por Pedro Gomes
Phishing puro. Pelo próprio link do site nota-se que algo não está bem. O login resulta mesmo sem colocar dados nenhuns, os comentários à direita são falsos, sem sentido nenhum e se tentarmos clicar nos nomes dos perfis que comentaram não funciona e até referem o tuga.io (lol). Nem preciso falar mais porque vê-se a léguas que é fake. Mas claro, há sempre gente que cai e se regista logo. Marisa avisa o pessoal menos atento para não se registar. Sobre aquilo do html, basicamente um site daquela estrutura imensa, que precisa de ter uma base de dados muito grande para alojar todos os filmes, séries e animes nunca poderia ser feito apenas da famosa e mais usada linguagem de progrmação HTML. Quando clicamos no link em “Registar”, tem lá “.html” isso mostra logo que o site é apenas puro html (iamgem seguinte). E mais uma para adicionar à lista, o site foi “roubado”, existe um site que guarda o site que tu quiseres para usares o código mais tarde quando o site não estiver mais no ar. Quem criou uma conta e não sabe o que fazer. Não dá para eliminar a “conta” que criaram, porque realmente não criaram conta nenhuma, mas apenas enviaram os vossos dados para eles. O que recomendo é se colocarem a mesma password do vosso e-mail, alterem já a mesma para que eles não possam roubar-vos informações importantes que vocês possuam nos vossos e-mails– Dylan Lopes

É tão fake tão fake mas tão fake que o único botão do site que funciona é o “Registar” lol. – Miguel Ângelo
Como se pode proteger da mais recente falha do iPhone
A notícia que ontem surgiu, onde se soube que 225 mil contas Apple tinham sido comprometidas, deixou muitos utilizadores preocupados e sem saber se as suas estavam na extensa lista.
É certo que apenas quem tinha feito jailbreak poderá estar afectado, mas há uma forma simples de se protegerem deste problema. Vejam como o podem fazer.

Desde que se conhece esta falha que se sabe que ela apenas pode ser explorada por utilizadores que tenham jailbreak feito nos seus dispositivos.
Mesmo nestes utilizadores apenas uma pequena fatia poderá ter sido afectada. Se usaram o repositório WeiPhone e instalaram um tweak que dava acesso simples a aplicações pagas, então o mais certo é os vossos equipamentos estarem afectados pelo KeyRaider.
Existe agora uma forma de verificar como está o vosso equipamento, caso suspeitem que a vossa conta foi comprometida. Não é simples, mas facilmente o conseguem replicar.
Eis os 3 passos necessários para verificar se a presença do KeyRaider se confirma:
- Instale o servidor openssh pelo Cydia. Este é gratuito e completamente seguro;
- Ligue o seu iPhone/iPad ao computador através do SSH;
- Aceda à directoria “/Library/MobileSubstrate/DynamicLibraries/” e limite as permissões dos seguintes arquivos:
- wushidou
- gotoip4
- Bamu
- getHanzi
Se algum dos três arquivos apresentados tiver todas as permissões, e de acordo com os investigadores da Palo Alto Networks, os utilizadores devem eliminar todos os ficheiros que tenham o mesmo nome, mas com a extensão .plist.
De seguida devem reiniciar os dispositivos para que a alteração seja aplicada e que passem a estar protegidos.

Uma última medida que podem e devem aplicar, e apenas se usam Cydia e em particular o repositório afectado, é a alteração da password do vosso Apple ID.
Este é um problema que resulta apenas e só da utilização de algumas ferramentas existentes na Cydia e que pretendiam dar acesso a aplicações pagas. Para além do roubo da informação dos utilizadores, sabe-se também que consegue bloquear remotamente os dispositivos e exigir um resgate.
Se não tiveram a tentação de testar estes caminhos fáceis então devem estar protegidos e sem qualquer sombra do KeyRaider.
O Problema...


O Problema...
Saiba se o seu equipamento está vulnerável
Há mais um ataque de malware a fazer estragos no mundo Apple. De acordo com os investigadores da Palo Alto Networks e WeipTech, são mais de 225 mil as contas Apple comprometidas. Segundo o comunicado da Palo Alto Networks, este é o maior ataque de sempre a contas Apple, usando malware.

Chama-se KeyRaider e é a “nova” família de malware que está a atacar os iPhones com jailbreak. O KeyRaider está a ser distribuído através de um repositório de terceiros na loja de aplicações Cydia. O código malicioso, presente em algumas das apps, tem afectado vários utilizadores de vários países como é o caso da China, França, Rússia, Japão, Reino Unido, entre outros.
Além do roubo de contas Apple, este malware tem também funções de Ransomware, conseguindo bloquear os equipamentos até que os seus utilizadores paguem “o resgate”. Em comunicado, os investigadores da Palo Alto Networks revelam que este é o maior ataque de sempre aos utilizadores do iPhone/iPad recorrendo a malware.
KeyRaider has successfully stolen over 225,000 valid Apple accounts and thousands of certificates, private keys, and purchasing receipts. The malware uploads stolen data to its command and control (C2) server, which itself contains vulnerabilities that expose user information.
The purpose of this attack was to make it possible for users of two iOS jailbreak tweaks to download applications from the official App Store and make in-app purchases without actually paying. Jailbreak tweaks are software packages that allow users to perform actions that aren’t typically possible on iOS.
These two tweaks will hijack app purchase requests, download stolen accounts or purchase receipts from the C2 server, then emulate the iTunes protocol to log in to Apple’s server and purchase apps or other items requested by users. The tweaks have been downloaded over 20,000 times, which suggests around 20,000 users are abusing the 225,000 stolen credentials.
Some victims have reported that their stolen Apple accounts show abnormal app purchasing history and others state that their phones have been held for ransom.
Como se já não bastasse o ataque, os dados roubados eram enviados para um site que tinha uma vulnerabilidade de SQL injection. Depois de descoberto o site e respectiva falha, muitos “curiosos” acederam a vários registos obtendo assim as credenciais de vários utilizadores em todo o mundo.
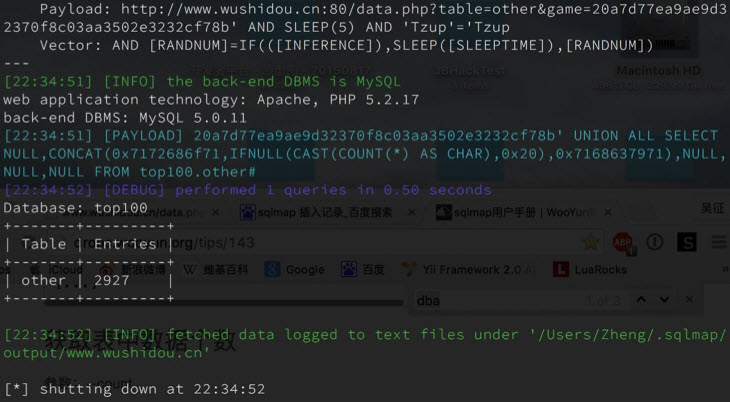
A descoberta KeyRaider vem comprovar os riscos que correm os iPhones com jailbreak. A maioria dos especialistas em segurança desaconselha a prática deste tipo de desbloqueio, especialmente a utilizadores que não têm muitos conhecimentos na área.
Se acha que é um dos utilizadores que pode ter o seu equipamento comprometido, saiba mais aqui nesta site chinês.
Mais informações aqui
AshleyMadison.com -Se traiu o parceiro neste site de encontros é possível que seus dados estejam online
O slogan do AshleyMadison.com não deixa grande margem para dúvidas: “a vida é curta. Tenha um caso”. Quem aceitou a proposta pode agora ter os dados expostos na Internet. O site foi alvo de um ataque informático.

O AshleyMadison.com é um dos mais populares do género em todo o mundo e de acordo com os números oficiais soma qualquer coisa como 37 milhões de utilizadores
O grupo onde se insere, o Avid Life Media, já admitiu o ataque e pediu desculpas aos utilizadores “pela intromissão não prevista e criminosa na informação dos clientes”. Mas ainda não explicou o que pretende fazer a seguir.
Com os dados colocados online, o grupo que reivindica o ataque – The Impact Team, explica que decidiu publicar a informação para mostrar como o AshleyMadison.com faz promessas ao utilizador que não cumpre.
O site tem ums subscrições de cerca de 20 dólares e que oferece garantia toral de eliminação dos dados de perfil e da informação gerada a partir da navegação no site.
O ataque recolheu essa informação e publica-a, mostrando que a promessa é falsa e que até os nomes dos utilizadores e outros dados que os identificam continuam guardados algures no site, bem como os registos da atividade online.
O problema foi identificado pela Krebs on Security, embora a empresa não tivesse conseguido localizar os dados expostos. Só as ameaças do grupo hacker que afiram já ter divulgado parte dos dados e fazer o mesmo com todos os que ainda guarda se o grupo não encerrar o site.
O AshleyMadison.com é usado sobretudo nos Estados Unidos, mas não só. No início do ano o site revelava que em Portugal contava com cerca de 100 mil utilizadores: 71% eram homens.


 Motorola
 Samsung Galaxy S5
 Sony Zperia Z3


