Mostrar mensagens com a etiqueta privacidade. Mostrar todas as mensagens
Windows 10- sabia que espia as crianças e envia relatórios aos pais
Apesar de toda a popularidade, o Windows 10 tem recebido algumas críticas ao nível da privacidade. A Microsoft tem definidas algumas políticas “estranhas” que, na prática, lhe dão toda a liberdade de obter informações dos utilizadores das mais diversas formas.
Agora há informações que este “novo” sistema da Microsoft consegue “espiar” as crianças e enviar o respectivo relatório das actividades aos pais.

A informação está a ser avançada pelo site boingboing que publicou um testemunho de um utilizador relativamente a este assunto. De acordo com o site, o pai actualizou (Do Windows 8 para o Windows 10) o PC do filho de 14 anos tendo começado a receber posteriormente informação sobre os sites que o filho visitou, quantos minutos esteve em cada site, etc.
I don’t want this. I have no desire to spy on my boy. I fixed it by going into my Microsoft account’s website, hitting the “Family” section, then turning off “Email weekly reports to me” and “Activity reporting”.
OK, I admit that the timing might be coincidental but that would be one hell of a coincidence. I’ve never seen anything like this until we upgraded to Windows 10, and then I got the spy report the following business day.
A message to young readers: if you have Windows 10 now, your parents might be getting the same kind of report I did. Don’t assume your own computer has your back.
Na verdade esta é uma opção que já vem desde o Windows 8 mas a Microsoft agora activou, por omissão no Windows 10.
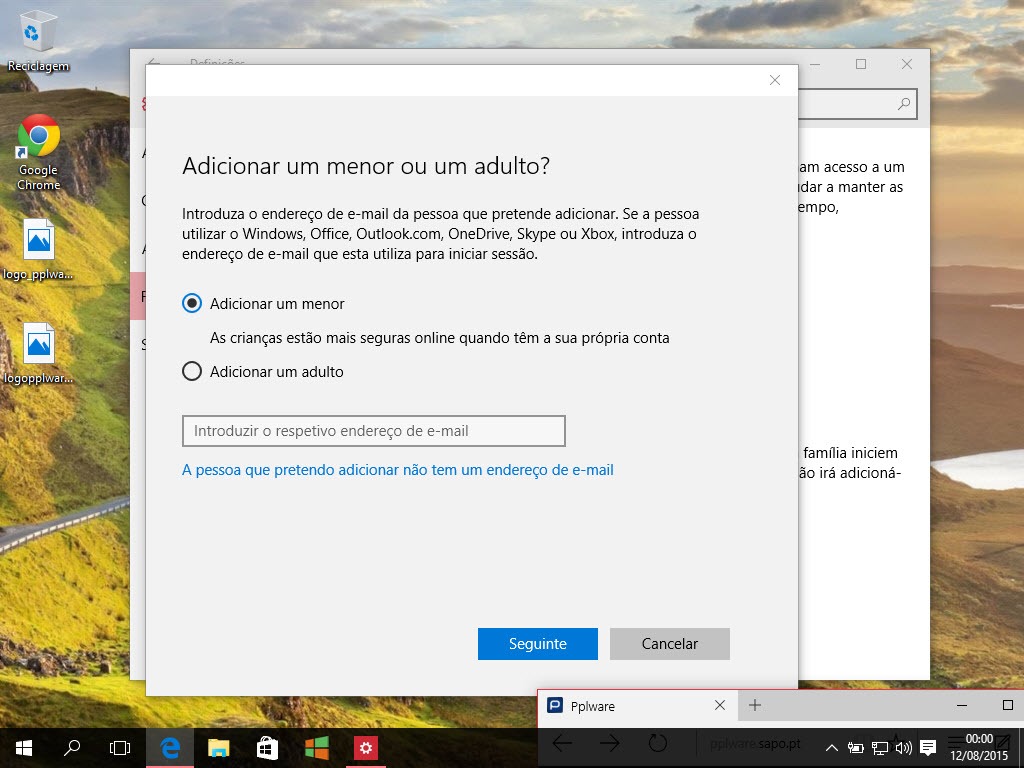
Apesar de ser uma política interessante é importante que se revejam todas as opções que estão activas por omissão. A Microsoft também já se pronunciou sobre esta questão referindo que continuará a lançar novas funcionalidades relacionadas com a família (ou melhor, na forma como uma família poderá partilhar equipamentos).
We will continue to roll out new Windows 10 Family features over time. We designed Windows 10 as a service, and we’ll keep listening to our customers. If there are ways to make improvements, we will do so.
AshleyMadison.com -Se traiu o parceiro neste site de encontros é possível que seus dados estejam online
O slogan do AshleyMadison.com não deixa grande margem para dúvidas: “a vida é curta. Tenha um caso”. Quem aceitou a proposta pode agora ter os dados expostos na Internet. O site foi alvo de um ataque informático.

O AshleyMadison.com é um dos mais populares do género em todo o mundo e de acordo com os números oficiais soma qualquer coisa como 37 milhões de utilizadores
O grupo onde se insere, o Avid Life Media, já admitiu o ataque e pediu desculpas aos utilizadores “pela intromissão não prevista e criminosa na informação dos clientes”. Mas ainda não explicou o que pretende fazer a seguir.
Com os dados colocados online, o grupo que reivindica o ataque – The Impact Team, explica que decidiu publicar a informação para mostrar como o AshleyMadison.com faz promessas ao utilizador que não cumpre.
O site tem ums subscrições de cerca de 20 dólares e que oferece garantia toral de eliminação dos dados de perfil e da informação gerada a partir da navegação no site.
O ataque recolheu essa informação e publica-a, mostrando que a promessa é falsa e que até os nomes dos utilizadores e outros dados que os identificam continuam guardados algures no site, bem como os registos da atividade online.
O problema foi identificado pela Krebs on Security, embora a empresa não tivesse conseguido localizar os dados expostos. Só as ameaças do grupo hacker que afiram já ter divulgado parte dos dados e fazer o mesmo com todos os que ainda guarda se o grupo não encerrar o site.
O AshleyMadison.com é usado sobretudo nos Estados Unidos, mas não só. No início do ano o site revelava que em Portugal contava com cerca de 100 mil utilizadores: 71% eram homens.
WhatsApp - Saiba os perigos em pedir a função de ligações de voz
Saiba os riscos de divulgar o número do telefone na Internet....
Os usuários do WhatsApp para Android finalmente puderam comemorar a chegada do recurso de chamada de voz no mensageiro. Porém, ainda em fase de testes, a atualização chegou para poucos felizardos. Em decorrência disso, uma onda de usuários com a nova versão, e supostamente muito "solícitos", se ofereceram para fazer chamadas de voz pelo app a outros donos de Android - única forma de conseguir o novo recurso. Porém, quais serão os riscos de divulgar o número do telefone na Internet?
 Especialista alerta para perigos de divulgar número na web para conseguir novo recurso do WhatsApp (Foto: Anna Kellen Bull/TechTudo)
Depois de anunciar a nova funcionalidade, muitos usuários se ofereceram através de comentários em blogs e sites da web para fazer as chamadas de voz, e assim, "repassar" o novo serviço do mensageiro a outras pessoas. Isso levou - e continua levando - milhares de leitores a divulgarem seus números de telefone. E para avaliar os riscos que estas pessoas estão correndo, o site TechTudo entrou em contato com o Especialista da Informação Digital da Symantec, Nelson Barbosa, que alertou para os problemas por trás destas ações impensadas.
Conheça os perigos
Barbosa explicou que existem diversas formas de usar o contato telefônico de alguém de forma mal-intencionada e que esta atitude pode trazer muitas dores de cabeça aos internautas. "Os problemas são muitos e podem ir desde chateações simples como os famosos trotes ou ligações de call centers até inconvenientes mais graves, como as ligações de falsos sequestros - modalidade de golpe muito frequente no Brasil, em que os ladrões fingem estar com algum familiar da pessoa e pedem dinheiro em troca. Normalmente, eles descobrem alguns dados pessoais da vítima e usam as informações para a situação parecer mais real", explicou Barbosa.
 Usuários enviam seus telefones em comentários para receberem ligações que prometem ativar recurso do WhatsApp
O especialista alerta ainda que existe outra modalidade de golpe sendo divulgada pela Internet, em que os cibercriminosos enviam um link para o celular do usuário e pedem para acessá-lo, garantindo que assim ele vai conseguir baixar o recurso de chamada de voz do WhatsApp.
A mensagem falsa, em tradução livre diz: "Parabéns!! Você foi convidado a experimentar o Ligações Por WhatsApp! Convide 10 amigos ativos no WhatsApp para ativar o Ligações por WhatsApp". Ao clicar no botão "Activate Now", o usuário é redirecionado para um site fraudulento, que captura todos os contatos daquele telefone. O portal, então, passa a enviar spams para seus amigos, além de não ativar a função de chamadas de voz via mensageiro.
O que fazer para conseguir o recurso?
Como dica para os usuários que não querem aguardar a liberação oficial do recurso, Barbosa recomenda pedir ligações de voz apenas para pessoas conhecidas. "Opte por contatos do seu ciclo social. Assim, limita o alcance do seus dados pessoais e diminui muito os riscos que vai correr ao divulgar seu telefone. Até porque, muito provavelmente àquele amigo, que é do seu meio, já terá seu telefone na agenda dele", explicou o especialista.
Já divulgou seu telefone. E agora?
Se já divulgou seu telefone na Internet e não existe a possibilidade de apagar àquela publicação, o jeito agora é não correr mais nenhum risco, evitando falar com pessoas que não conhece. Barbosa explica que se algum desconhecido entrar em contato com você, o recomendado é não responder as mensagens. "Se você não sabe quem é aquele contato, ignore-o. Não abra mais as mensagens, nem acesse nenhum link enviado por ele. Pode ser um golpe, e o link pode comprometer o seu smartphone", disse.
Software malicioso espia utilizadores mesmo com telemóvel "desligado"

O conselho da AVG: para se certificar que o telemóvel está mesmo desligado, tire a bateria.
A empresa de segurança informática AVG descobriu um tipo demalware (programas maliciosos) capaz "sequestrar" telemóveis Android quando estes são desligados, mantendo os aparelhos a funcionar às escondidas e fora do controlo dos utilizadores.
O malware sequestra o telemóvel durante o encerramento, explica a AVG, interrompendo o processo, ao mesmo tempo que o simula, ou seja, o utilizador vê a mensagem de encerramento no ecrã e depois este fica negro, como se desligado.
Mas o telemóvel continua a funcionar e o malware pode gravar sons e fazer chamadas, tirar fotografias e fazer outras tarefas, sem intervenção do utilizador, tornando o telemóvel num meio eficaz de espiar o seu dono.
O conselho da AVG: se se quiser certificar que o telemóvel está mesmo desligado, tire a bateria. A empresa não esclarece, no entanto, como encontrou este malware ou quantos aparelhos podem estar infetados.
Hackers expõem informações sobre Natalie Portman, Tom Hanks (pessoal ligado à Sony)
Os documentos foram divulgados pelo grupo hacker "Guardians of Peace"....

Atores que trabalham para a Sony foram os últimos a sentir os efeitos do ataque hacker que vem assombrando a empresa. Nomes como Natalie Portman, Tom Hanks, Daniel Craig e outros (divididos em duas listas, "A" e "B") estão inclusos em documentos obtidos por fusão que inclui algumas informações sobre os atores utilizando nomes falsos para se proteger enquanto trabalhavam em projetos da Sony.
Os documentos foram divulgados pelo grupo hacker "Guardians of Peace", que hoje cedo publicou uma mensagem exigindo que a Sony impedisse o lançamento o filme "The Interview", ou "A Entrevista", em tradução livre. A comédia estrelada por James Franco e Seth Rogen relata a vida de dois jornalistas que são recrutados pela CIA para assassinar o líder norte-coreana Kim Jong-un. O lançamento original do filme deverá acontecer no dai 25 de dezembro.

Confira abaixo alguns nomes falsos utilizados pelos atores:
Tom Hanks: passa a ser "Harry Lauder" e "Johnny Madrid". O primeiro nome era de um famoso comediante escocês, enquanto que o outro é uma referência a um outro personagem.
Natalie Portman: passa a ser "Lauren Brown"
Clive Owen: é chamado de "Robert Fenton" (o nome da sua esposa é Sarah-Jane Fenton)
Daniel Craig: passa "Olwen Williams" (uma homenagem a seu avô, Olwyn Williams)
Jessica Alba: passa a ser "Cash Money"
O CEO da Sony, Michael Lynton, enviou um memorando na segunda-feira para toda a empresa informando que o estúdio está fazendo de tudo para proteger os seus funcionários. A Sony está cooperando com as investigações, que parecem não estar com nenhuma outra informação concreta sobre quem pode estar por trás do ataque.
Lynton, que recebe cerca de US$3 milhões como salário - de acordo com as informações vazadas -, promete que o FBI "tem dedicado sua equipa para o inquérito global" e que "especialistas renomeados estão trabalhando sobre este problema e que estão olhando com mais cuidado para a segurança."
Atores que trabalham para a Sony foram os últimos a sentir os efeitos do ataque hacker que vem assombrando a empresa. Nomes como Natalie Portman, Tom Hanks, Daniel Craig e outros (divididos em duas listas, "A" e "B") estão inclusos em documentos obtidos por fusão que inclui algumas informações sobre os atores utilizando nomes falsos para se proteger enquanto trabalhavam em projetos da Sony.
Os documentos foram divulgados pelo grupo hacker "Guardians of Peace", que hoje cedo publicou uma mensagem exigindo que a Sony impedisse o lançamento o filme "The Interview", ou "A Entrevista", em tradução livre. A comédia estrelada por James Franco e Seth Rogen relata a vida de dois jornalistas que são recrutados pela CIA para assassinar o líder norte-coreana Kim Jong-un. O lançamento original do filme deverá acontecer no dai 25 de dezembro.
Confira abaixo alguns nomes falsos utilizados pelos atores:
Tom Hanks: passa a ser "Harry Lauder" e "Johnny Madrid". O primeiro nome era de um famoso comediante escocês, enquanto que o outro é uma referência a um outro personagem.
Natalie Portman: passa a ser "Lauren Brown"
Clive Owen: é chamado de "Robert Fenton" (o nome da sua esposa é Sarah-Jane Fenton)
Daniel Craig: passa "Olwen Williams" (uma homenagem a seu avô, Olwyn Williams)
Jessica Alba: passa a ser "Cash Money"
O CEO da Sony, Michael Lynton, enviou um memorando na segunda-feira para toda a empresa informando que o estúdio está fazendo de tudo para proteger os seus funcionários. A Sony está cooperando com as investigações, que parecem não estar com nenhuma outra informação concreta sobre quem pode estar por trás do ataque.
Lynton, que recebe cerca de US$3 milhões como salário - de acordo com as informações vazadas -, promete que o FBI "tem dedicado sua equipa para o inquérito global" e que "especialistas renomeados estão trabalhando sobre este problema e que estão olhando com mais cuidado para a segurança."
Tor 4.0 já disponível! Proteja a sua privacidade!
Dicas para proteger a sua privacidade!
Navegar de forma anónima não é uma tarefa fácil especialmente porque tudo aquilo que fazemos fica registado. No entanto, é possível “proteger” a nossas privacidade online através de ferramentas adicionais que nos ajudam a esconder a nossa identidade.
Para quem pretender navegar na Internet sem deixar rasto, o Tor Browser é sem duvida a melhor solução. Hoje vamos conhecer as novidades do Tor 4.0 que foi lançado recentemente.

Muito se tem falado sobre segurança informática, em concreto sobre a privacidade dos utilizadores na rede. Edward Snowden deu a conhecer ao mundo o mega sistema de ciberespionagem americano, o PRISM, e desde são muitos os utilizadores que ocultam a sua identidade na Internet.
Com o Tor 4.0, os responsáveis pelo projecto procederam a algumas actualizações ao nível da segurança. Dessas actualizações há a destacar a desactivação do suporte para SSLv3 (devido ao ataque POODLE). Ao nível do suporte para Firefox, foram implementadas também algumas melhorias.

Como instalar o Tor 4.0 no Ubuntu?
Aproveitando o repositório da equipa do site WebUpd8, a instalação do tor pode ser facilmente realizada usando os seguintes comandos:
sudo add-apt-repository -y ppa:webupd8team/tor-browser sudo apt-get update sudo apt-get install tor-browser

O Tor Browser Bundle está disponível para Windows, Linux e MacOS. Para quem pretender saber mais sobre esta fantástica ferramenta anti-ciberespionagem, basta que leia o nosso artigo “Tor Browser Bundle, navegar na Net de forma anónima”. Experimentem.
 Homepage: Tor Project
Navegar de forma anónima não é uma tarefa fácil especialmente porque tudo aquilo que fazemos fica registado. No entanto, é possível “proteger” a nossas privacidade online através de ferramentas adicionais que nos ajudam a esconder a nossa identidade.
Para quem pretender navegar na Internet sem deixar rasto, o Tor Browser é sem duvida a melhor solução. Hoje vamos conhecer as novidades do Tor 4.0 que foi lançado recentemente.

Muito se tem falado sobre segurança informática, em concreto sobre a privacidade dos utilizadores na rede. Edward Snowden deu a conhecer ao mundo o mega sistema de ciberespionagem americano, o PRISM, e desde são muitos os utilizadores que ocultam a sua identidade na Internet.
Com o Tor 4.0, os responsáveis pelo projecto procederam a algumas actualizações ao nível da segurança. Dessas actualizações há a destacar a desactivação do suporte para SSLv3 (devido ao ataque POODLE). Ao nível do suporte para Firefox, foram implementadas também algumas melhorias.

Como instalar o Tor 4.0 no Ubuntu?
Aproveitando o repositório da equipa do site WebUpd8, a instalação do tor pode ser facilmente realizada usando os seguintes comandos:
sudo add-apt-repository -y ppa:webupd8team/tor-browser sudo apt-get update sudo apt-get install tor-browser

O Tor Browser Bundle está disponível para Windows, Linux e MacOS. Para quem pretender saber mais sobre esta fantástica ferramenta anti-ciberespionagem, basta que leia o nosso artigo “Tor Browser Bundle, navegar na Net de forma anónima”. Experimentem.
Homepage: Tor ProjectWindows 10 preview traz um… keylogger
A Microsoft anunciou no passado dia 30 de Setembro o sucessor do Windows 8.1, que em vez de ser o Windows 9, “saltou” para o Windows 10 . Entretanto a empresa já disponibilizou publicamente uma versão preview, através do programa Microsoft’s Insider.
Mas, para quem (ainda) não leu os termos de utilização do Windows 10 preview, é importante que saiba que a Microsoft tem definidas algumas políticas “estranhas” que na prática lhe dão toda a liberdade de obter informações dos utilizadores das mais diversas formas.

Apesar de todos sabermos que o software tem termos de utilização, a verdade é que raramente perdemos tempo com a leitura dessa informação. No entanto, alguns utilizadores mais cautelosos vieram alertar para as políticas de privacidade fora do normal, que a Microsoft definiu para o Windows 10 preview.
Na prática o documento criado pela Microsoft informa que a empresa poderá recolher informações dos utilizadores (nome, e-mail, preferências, pesquisas feitas, chamadas telefónicas, configurações, etc), incluindo informação que é passada por voz para o sistema.
When you acquire, install and use the Program, Microsoft collects information about you, your devices, applications and networks, and your use of those devices, applications and networks,” the privacy policy states. “Examples of data we collect include your name, email address, preferences and interests; browsing, search and file history; phone call and SMS data; device configuration and sensor data; and application usage.”
We may collect information about your device and applications and use it for purposes such as determining or improving compatibility” and “use voice input features like speech-to-text, we may collect voice information and use it for purposes such as improving speech processing,” the company says about voice data collection.

Se abrir um ficheiro no sistema, a Microsoft pode “recolher” informação sobre o ficheiro, a aplicação usada para abrir o ficheiro e até os caracteres digitados… estilo um autêntico keylogger.
If you open a file, we may collect information about the file, the application used to open the file, and how long it takes any use [of] it for purposes such as improving performance, or [if you] enter text, we may collect typed characters, we may collect typed characters and use them for purposes such as improving autocomplete and spellcheck features.

Descartando más interpretações, a Microsoft deixa bem explícito que toda a informação será sempre usada com o objectivo de implementar melhorias no sistema. Como sempre, os utilizadores esperam que tais informações não acabem por “cair em mãos” de terceiros…e quem não quiser ser “espiado” (no bom sentido) será que basta desactivar tal funcionalidade?
Sem Privacidade - Android mantém arquivos guardados mesmo após reset....mostra estudo
Pesquisadores da empresa de segurança digital Avast conseguiram recuperar milhares de arquivos e informações de dispositivos usados, mesmo após eles terem passado pela restauração de fábrica, também chamada de Hard Reset. Entre os dados estão desde e-mails e mensagens de texto, até mesmo fotos pessoais.

Os pesquisadores testaram vinte smartphones Android que já tinham algum tempo de uso e utilizaram o recurso disponível no próprio software para restaurar o sistema. Depois de resetado, usaram uma série de programas como o AccesData FTK Imager, muito utilizado no meio forense para recuperação de dados. O resultado foi assustador.
Dos vinte aparelhos que, teoricamente, estariam ‘limpos’ foram extraídos 750 mensagens de texto, 250 informações sobre contatos como nome e endereço de e-mail e 40 mil fotos, incluindo fotos pessoais. Além disso também foram visualizadas pesquisas realizadas no Google e uma informação sobre empréstimo realizado pelo antigo dono.
O tema é preocupante visto que apenas no Ebay dos EUA são postos a venda todos os dias mais de 80 mil smartphones usados. Outro fator é que a população está cada vez mais colocando dados sensíveis, como informações bancárias e fotos íntimas nos aparelhos.
Diante deste novo cenário, a Suprema Corte dos Estados Unidos decidiu recentemente que a polícia precisa pedir um mandado previamente para investigar dados de qualquer smartphone.
Para apagar completamente as informações dos aparelhos, os pesquisadores recomendaram a instalação do Avast! Anti-Thief em dispositivos Android. É sempre bom ressaltar, também, cautela na hora de tirar e enviar fotos e mensagens.
Lista das tecnológicas que menos protegem privacidade dos utilizadores
Amazon e Snapchat estão entre as empresas menos “confiáveis” quando se trata de partilhar dados dos seus utilizadores com os Governos, segundo a Electronic Frontier Foundation.
A informação resulta do quarto relatório Who Has Your Back, disponibilizado esta madrugada pela organização, que classifica o "grau de confiança" das empresas tecnológicas com base numa série de critérios, incluindo se exigem mandado para acesso aos dados ou se publicam relatórios de transparência.
Entre as perto de 30 empresas listadas, Apple, Dropbox, Facebook, Google, Microsoft, Twitter e Yahoo estão no grupo das mais confiáveis, conseguindo o valor máximo de seis estrelas, uma por cada critério analisado.
No extremo oposto está o serviço móvel Snapchat, com apenas uma estrela. Amazon e AT&T não classificam muito melhor, obtendo apenas duas estrelas cada uma.


Falha no WhatsApp pode dar acesso fácil ao seu histórico de mensagens
Aplicativo estaria usando sistema de criptografia pouco eficiente, permitindo que hackers roubem seus dados com facilidade

Que era uma boa ideia dar uma olhada nos novos termos de privacidade do WhatsApp devido à atualização que ele recebeu recentemente? Pois bem, parece que aqueles que ignoraram essa dica podem estar para se arrepender em breve.
O problema, relatado pelo consultor técnico Bas Bosschert ao Business Insider, está no fato de que o aplicativo agora cria um backup de todas as suas mensagens, que é salvo no cartão SD de seu aparelho. Segundo ele, o arquivo utiliza um sistema de criptografia extremamente simples para proteger seus dados, usando uma mesma chave de encriptação para todas as pessoas; logo, basta que um hacker quebre a segurança de um para conseguir passar de todos.
Para complicar ainda mais a situação, Bosschert afirma que fazer isso é algo extremamente fácil, tamanha é a falta de segurança usada nos arquivos, com um aplicativo falso (o que é algo bem comum no Google Play). “Pessoas apenas veriam uma tela de carregamento quando elas começassem o game”, exemplificou ele. “Elas nem perceberiam que seu banco de dados do WhatsApp foi uploadeado”.
iPhone 5S rastreia os seus movimentos mesmo sem bateria
Descoberta foi feita por um usuário do Reddit e, segundo ele, aparelho foi capaz de manter as informações por 4 dias mesmo sem bateria

Uma informação publicada nesta semana pelaBGR afirma que, de acordo com um usuário do Reddit, o iPhone 5S é capaz de rastrear os seus movimentos mesmo que esteja com a bateria descarregada. A descoberta foi feita pelo usuário Glarznak por acaso.
Em seu post ele afirma que foi viajar e, durante a viagem, o cabo do seu iPhone quebrou. Por não querer comprar outro cabo, ele decidiu usar o aparelho até a bateria acabar. Glarznak afirma que só voltou para casa quatro dias depois, ou seja, seu celular ficou desligado por todo esse tempo.
Porém, ele diz ainda que estava utilizando um aplicativo chamado Argus enquanto o telefone estava ativo. Esse app serve para marcar os passos que você dá e é muito utilizado por adeptos de softwares de fitness. Glaznark conta que ficou surpreso que, ao ligar o aparelho quatro dias depois, todo o trajeto que havia feito com o telemóvel desligado estava ali registrado.
Sua conclusão não poderia ser diferente. “Estou impressionado ao mesmo tempo em que estou aterrorizado”, revelou. O iPhone 5S conta com um coprocessador com sensor de movimento chamado M7 que, ao que tudo indica, pode continuar funcionando por vários dias mesmo sem bateria – ou com uma reserva mínima.
O telemóvel anti-espionagem Blackphone já está à venda por 560 euros.... privacidade é o objetivo

Promete ser um dos equipamentos que mais se vai destacar no Mobile World Congress em Barcelona. Mas manter as comunicações privadas tem um custo: cerca de 560 euros para os compradores portugueses.

O Blackphone deixou todos na expectativa depois de ter prometido ser forte numa área onde muitas preocupações recaem atualmente: na segurança. O smartphone que é fruto de uma parceria entre a suíça Silent Circle e a espanhola Geeksphone promete níveis de privacidade que nenhum outro equipamento do mercado assegura.
O Blackphone está em exposição no Mobile World Congress em Barcelona e ao mesmo tempo abriu o processo de compra do equipamento, embora a data de entrega não esteja definida.
Disponível para todo o mundo, os portugueses terão que desembolsar 773 dólares, cerca de 560 euros, se quiserem ter acesso às funcionalidades especiais do dispositivo. Deste valor, 144 dólares são relativos a impostos.
O Blackphone está em exposição no Mobile World Congress em Barcelona e ao mesmo tempo abriu o processo de compra do equipamento, embora a data de entrega não esteja definida.
Disponível para todo o mundo, os portugueses terão que desembolsar 773 dólares, cerca de 560 euros, se quiserem ter acesso às funcionalidades especiais do dispositivo. Deste valor, 144 dólares são relativos a impostos.
"Somos uma empresa de segurança a fazer um telemóvel e não uma fabricante de telemóveis a fazer segurança", defendeu Phil Zimmermann, um dos promotores da iniciativa que esteve também na apresentação que esta tarde encheu o pavilhão de Espanha no MWC.
A diferenciação está maioritariamente ao nível do software. O Blackphone vem com uma versão transformada do Android nomeada de PrivatOS. As principais aplicações de comunicação são da autoria da empresa Silent Circle.
Quem comprar o Blackphone terá acesso a dois anos de serviços gratuitos, sendo que as aplicações da Silent Circle já estão disponíveis para subscrição no iOS e Android, permitindo a comunicação privada com donos do novo smartphone.
Para que as comunicações fiquem seguras, os utilizadores do "outro" lado terão que estar a usar as mesmas aplicações. Por isso é que cada Blackphone vem com um ano de subscrição gratuito para três pessoas diferentes.
Browser de navegação privada, uso de VPN nas pesquisas, rede segura para acesso ao Wi-Fi, serviço de armazenamento no SpiderOak e uma firewall própria são outros recursos anti-espionagem e anti-malware que o telefone garante.
Ao nível do hardware o Blackphone apresenta-se com um ecrã HD de 4,7 polegadas, processador de quatro núcleos a 2Ghz, 16GB de armazenamento interno, sensor fotográfico principal de oito megapíxeis e suporte para redes LTE. Estas são para já especificações indicativas que ainda podem ser alteradas nas próximas semanas. Para melhor, garantem os promotores da iniciativa.
A diferenciação está maioritariamente ao nível do software. O Blackphone vem com uma versão transformada do Android nomeada de PrivatOS. As principais aplicações de comunicação são da autoria da empresa Silent Circle.
Quem comprar o Blackphone terá acesso a dois anos de serviços gratuitos, sendo que as aplicações da Silent Circle já estão disponíveis para subscrição no iOS e Android, permitindo a comunicação privada com donos do novo smartphone.
Para que as comunicações fiquem seguras, os utilizadores do "outro" lado terão que estar a usar as mesmas aplicações. Por isso é que cada Blackphone vem com um ano de subscrição gratuito para três pessoas diferentes.
Browser de navegação privada, uso de VPN nas pesquisas, rede segura para acesso ao Wi-Fi, serviço de armazenamento no SpiderOak e uma firewall própria são outros recursos anti-espionagem e anti-malware que o telefone garante.
Ao nível do hardware o Blackphone apresenta-se com um ecrã HD de 4,7 polegadas, processador de quatro núcleos a 2Ghz, 16GB de armazenamento interno, sensor fotográfico principal de oito megapíxeis e suporte para redes LTE. Estas são para já especificações indicativas que ainda podem ser alteradas nas próximas semanas. Para melhor, garantem os promotores da iniciativa.


Nos últimos meses, com certeza deve ter ouvido falar sobre os atos de espionagem da NSA, sendo que até mesmo os dados armazenados no seu smartphone poderiam sofrer algum tipo de observação, por assim dizer. Dessa maneira, nada mais natural do que desejar um celular inteligente que cuidasse da sua privacidade, não é mesmo?
Pois acontece que isso já existe. Nós estamos falando do Blackphone, aparelho desenvolvido pela empresa Silent Circle em parceria com a startup espanhola Geeksphone. De acordo com o que foi divulgada, a intenção dos responsáveis pelo projeto é a de deixar nas mãos dos donos do celular as alternativas de proteção.
Vamos aos detalhes...
Dessa maneira, poderia trabalhar de maneira consciente para “fechar” o seu smartphone e protegê-lo de gente que gosta de meter o nariz, por exemplo. Para que isso seja possível, foi utilizado o sistema operacional Android. No entanto, o software precisou de modificações relacionadas à sua segurança, de forma que a versão final foi rebatizada como “PrivatOS”.
Caso esteja se perguntando sobre as especificações dessa novidade, saiba que ela conta com uma processador quad-core de 2,0 GHz (marca não especificada), 2 GB de memória RAM, mais 16 GB de armazenamento interno e tela IPS de 4,7 polegadas (a resolução exata ainda não foi divulgada). Sendo assim, espera-se que o Blackphone venha a competir com os outros aparelhos Android de médio desempenho.

E já pode encomendar um
Assim como já deve ter imaginado, o Blackphone conta com aplicativos e recursos próprios — como exemplo, podemos citar um centro de segurança e a alternativa de silenciar todos os seus contatos. Além de tudo isso, também é possível controlar o acesso de aplicativos aos seus dados, assim como permitir que o aparelho se conecte somente às redes WiFi apontadas como seguras.

O Blackphone deve ser lançado oficialmente somente em abril deste ano, mas já é possível realizar a pré-compra do aparelho, que custa US$ 629 Para isso, deve clicar aqui.
Especificações do Blackphone
- Sistema operacional: PrivatOS (baseado no Android)
- Tela: IPS de 4,7 polegadas
- Processador: quad-core de 2,0 GHz
- Memória RAM: 2 GB
- Armazenamento interno: 16 GB
- Câmera traseira: 8 MP
- Conectividade: acesso à rede 4G
- Preço: US$ 629

Com o Dolphin Zero mantenha-se o mais anónimo possível com o Dolphin Zero

As oportunidades de negócio estão sempre a surgir e atualmente o tópico da privacidade está a ajudar muitas marcas a promoverem-se. O navegador para Android Dolphin Zero mantém tudo no anonimato.

Se o escândalo de espionagem da NSA lhe causa arrepios ou se gosta de dar uma volta na Internet sem deixar rastos, a Dolphin tem um browser dedicado para si: o Zero.
Histórico de navegação, dados de formulários, palavras-passe, cookies de páginas Web e informação em cache. Tudo isto é efémero sempre que usa o Dolphin Zero, pois quando abandona o browser, as informações são destruídas.


A melhor parte? Existe uma animação de uma máquina de papel a triturar uma folha, como "prova" de que a sua sessão acabou de ser varrida do telemóvel. A pior parte é que sempre que o utilizador sai do navegador, é convidado a instalar a versão "tradicional" do browser.
Mesmo não recorrendo à encriptação para proteger os utilizadores de "sombras" como a agência nacional de segurança norte-americana, há pelo menos a escolha do motor de busca DuckDuck Face como predefinição. Mas os mais "atrevidos" podem optar pelo serviço da Google, Yahoo! ou Bing.


Com GotYa!, receba a foto da pessoa que tentar acessar o teu telemóvel


O GotYa! é um aplicativo, para Android, que permite descobrir quando alguém tenta acessar o dispositivo. O funcionamento dele ocorre da seguinte forma: ao errar a senha de acesso, o app tira automaticamente uma foto da pessoa (com a câmera frontal) e envia para o seu e-mail ouFacebook com a hora da tentativa de invasão.
Para que o programa funcione corretamente, no entanto, é preciso que o seu smartphone tenha algum tipo de bloqueio de tela. Se ainda não possui descubra neste tutorial como bloquear seu smartphone Android.
A aplicação permite o controle remoto por SMS. Com ela, o usuário pode bloquear ou desbloquear o aparelho, solicitar a localização no momento, fazer uma chamada, iniciar o toque de um alarme (mesmo com o dispositivo desligado) e receber a notificação da mudança do cartão SIM.
Depois de algumas tentativas sem sucesso, o software permite que o invasor acesse o conteúdo do aparelho. Ele, então, envia a localização com outra fotografia da pessoa que está utilizando o dispositivo no momento. Sendo assim, é possível obter mais dados sobre a pessoa e até localizar o aparelho.
Mais informações
Para que o serviço envie informações de localização, é necessário manter o GPS ligado. Caso contrário, depende do portador ativar o recurso para que consiga receber estes dados.
Esta ferramenta é uma alternativa a ser considerada como uma proteção em caso de roubo do gadget. Ela permite controlá-lo mesmo que tenha seu chip mudado e, até mesmo, encontrá-lo. Portanto, faça o download de GotYa! e descubra quem tentou acessar seu dispositivo!

Blackphone - O smartphone que pretende garantir a privacidade dos utilizadores, até mesmo da NSA
Um próximo smartphones chamado blackphone visa colocar a privacidade em suas mãos, protegendo-o de qualquer pessoa que queira bisbilhotar em seus dados pessoais - até mesmo a NSA.

O conceito está a ser desenvolvido pela equipa espanhola que criou o Geeksphone e uma empresa de criptografia norte-americana e vai ser apresentado no Mobile World Congress.

O Blackphone promete um novo nível de segurança, privacidade das comunicações e controle por parte do utilizador, sendo suportado por uma joint venture localizada na Suíça e que junta os esforços das duas empresas.
O sistema operativo de base é o Android, mas numa versão especial que recebeu o nome de PrivatOS e que deve assegurar a independência em relação a fornecedores e operadores. O enfoque é colocado na segurança das chamadas, mensagens e transferência de ficheiros, e mesmo vídeo chats.
Numa altura em que a privacidade das comunicações é cada vez mais posta em causa, sobretudo depois das revelações de Edward Snowden em relação ao sistema montado pela NSA, a Blackphone quer capitalizar o interesse dos utilizadores em proteger os seus dados, e garante que todo o sistema está desenhado e configurado para o fazer.
O dispositivo vai ser apresentado em Barcelona no Mobile World Congress, marcado para final de fevereiro, e vai estar disponível para encomendas, mas hoje já foram divulgados alguns dados relevantes.
A joint venture entre a Geeksphone e a Silent Circle são a base de credibilidade para o projeto ainda antes do produto chegar ao mercado. A empresa espanhola Geeksphone lançou um telemóvel Android de marca própria em 2009 e que no ano passado fez também o mesmo com um smartphone FirefoxOS, enquanto a Silent Circle mantém uma plataforma de comunicação cifrada e foi fundada por Mike Janke, antigo Navy SEAL, e Phil Zimmermann, um nome bem conhecido pelo trabalho na encriptação de dados.
Em comunicado Phil Zimmermann explica que o lançamento de um smartphone seguro é o culminar da sua carreira e que o Blackphone vai garantir as mesmas funcionalidades esperadas num smartphone de topo de gama, mas também maior controle e privacidade das comunicações.
O preço do telemóvel não foi divulgado mas quem quiser pode já ter ideia do valor de mensalidade do serviço da plataforma de comunicações da Silent Circle, que parte dos 9,95 dólares por mês.
No vídeo abaixo os criadores do Blackphone partilham a visão que levou ao desenvolvimento do conceito.
O sistema operativo de base é o Android, mas numa versão especial que recebeu o nome de PrivatOS e que deve assegurar a independência em relação a fornecedores e operadores. O enfoque é colocado na segurança das chamadas, mensagens e transferência de ficheiros, e mesmo vídeo chats.
Numa altura em que a privacidade das comunicações é cada vez mais posta em causa, sobretudo depois das revelações de Edward Snowden em relação ao sistema montado pela NSA, a Blackphone quer capitalizar o interesse dos utilizadores em proteger os seus dados, e garante que todo o sistema está desenhado e configurado para o fazer.
O dispositivo vai ser apresentado em Barcelona no Mobile World Congress, marcado para final de fevereiro, e vai estar disponível para encomendas, mas hoje já foram divulgados alguns dados relevantes.
A joint venture entre a Geeksphone e a Silent Circle são a base de credibilidade para o projeto ainda antes do produto chegar ao mercado. A empresa espanhola Geeksphone lançou um telemóvel Android de marca própria em 2009 e que no ano passado fez também o mesmo com um smartphone FirefoxOS, enquanto a Silent Circle mantém uma plataforma de comunicação cifrada e foi fundada por Mike Janke, antigo Navy SEAL, e Phil Zimmermann, um nome bem conhecido pelo trabalho na encriptação de dados.
Em comunicado Phil Zimmermann explica que o lançamento de um smartphone seguro é o culminar da sua carreira e que o Blackphone vai garantir as mesmas funcionalidades esperadas num smartphone de topo de gama, mas também maior controle e privacidade das comunicações.
O preço do telemóvel não foi divulgado mas quem quiser pode já ter ideia do valor de mensalidade do serviço da plataforma de comunicações da Silent Circle, que parte dos 9,95 dólares por mês.
No vídeo abaixo os criadores do Blackphone partilham a visão que levou ao desenvolvimento do conceito.
Dicas.... como proteger sua conta no Facebook de curiosos e hackers
O Facebook apresenta uma série de configurações que podem tornar um perfil mais seguro contra acessos de terceiros na rede social. As opções vão desde as mais simples, como vincular um número de celular à uma conta ou, até mesmo, escolher três amigos de confiança que recebem códigos para ajudar o usuário que teve uma conta roubada a acessá-la de volta.
No entanto, muitas pessoas desconhecem estas ferramentas e outras dicas capazes de repelir qualquer tipo de invasão na rede social. Saiba como proteger sua conta de ataques de hackers e curiosos.
 Como proteger sua conta no Facebook de ataques de Hackers (Foto: Reprodução/Digital Trends)
1) Use uma senha forte
Uma das melhores dicas para manter sua conta segura é criar uma senha grande e segura, que não seja previsível nem contenha qualquer tipo de relação de fácil associação com seu perfil, nome ou aniversário. Existem alguns serviços como o Lastpass, que podem ajudar a lembrar e gerenciar sua senha do Facebook e de outros sites.
Além desta precaução, é importante alterar a senha com certa periodicidade. Muitos especialistas em segurança digital indicam que uma senha deve ser reformulada sempre que haja alguma atividade suspeita ou que o usuário faça uso computadores utilizados por outras pessoas, como os de lanhouses.
Para te ajudar a criar uma senha neutra, uma boa ferramenta é o site PassWords Generator.
Passo 1. Acesse PasswordsGenerator.net e escolha o modo de senha de 128 bits. Em seguida, clique em “Generate secure password” (gerar senha segura) e copie a senha gerada para o seu computador;
 Gere um password com o Passwords Generator (Foto: Reprodução/Marvin Costa)
Passo 2. Clique no ícone de engrenagem e acesse as configurações de sua conta no Facebook;
 Acesse as configurações da conta no Facebook (Foto: Reprodução/Marvin Costa)
Passo 3. Em “Senha”, clique em “Editar”;
 Edite uma senha no Facebook (Foto: Reprodução/Marvin Costa)
Passo 4. Forneça sua senha atual. Em seguida, cole a nova senha gerada pelo Passwords Generator e clique em “Salvar Alterações”;
 Insira uma nova senha no Facebook que foi criada através do Passwords Generator (Foto: Reprodução/Marvin Costa)
Outros geradores online ajudam a criar senhas seguras para usar na Internet; veja.
2) Ativar a navegação segura do Facebook
O Facebook contém uma configuração que evita que seja utilizado o protocolo de navegação HTTP, menos seguro que o HTTPS. Esta dica fará com que o tráfego de Internet fique mais seguro, dificultando que criminosos possam capturar seu nome de usuário, senha e outros dados.
Passo 1. No símbolo da engrenagem, clique em "Configurações da conta";
 Acesse as configurações da conta do Facebook (Foto: Reprodução/Marvin Costa)
Passo 2. Clique em "Segurança". Em seguida, ao lado de “Navegação segura”, clique em “Editar”;
 Acesse as configurações de navegação segura do Facebook (Foto: Reprodução/Marvin Costa)
Passo 3. Habilite a navegação segura e clique em “Salvar alterações”. Caso a função já esteja ativada, apenas mantenha.
 Modifique as configurações de navegação segura do Facebook (Foto: Reprodução/Marvin Costa)
3) Ativar contatos confiáveis
O Facebook atualizou o sistema de recuperação de contas hackeadas. Usuários podem vincular aos seus perfis três amigos confiáveis que o ajudarão a verificar sua identidade na rede social. Eles receberão códigos que poderão ser utilizados para acessar sua conta caso ela tenha sido hackeada.
Passo 1. Acesse novamente as configurações de segurança do Facebook - como mostrado no item 2;
Passo 2. Em “Contatos de confiança”, clique em “Editar”;
 Acesse as configurações de contato de segurança no Facebook (Foto: Reprodução/Marvin Costa)
Passo 3. Clique em “Selecionar contatos de confiança”;
 Configure os contatos de segurança para sua conta no Facebook (Foto: Reprodução/Marvin Costa)
Passo 4. Clique em “Selecionar contatos de confiança”;
 Selecione os contatos confiáveis de sua conta no Facebook (Foto: Reprodução/Marvin Costa)
Passo 5. Digite os nomes dos três contato que deseja vincular e, em seguida, clique em confirmar;
 Vincule três contatos de confiança com sua conta do Facebook (Foto: Reprodução/Marvin Costa)
Passo 6. Com os contatos de confiança vinculados corretamente ainda poderá editá-los ou alterá-los quando quiser.
 Contatos confiáveis adicionados ao seu perfil do Facebook (Foto: Reprodução/Marvin Costa)
4) Adicione um aplicativo antivírus à sua conta
Sendo o Facebook hoje a maior rede social em número de acessos em todo mundo, é natural que ela esteja na mira dos criminosos virtuais. Pensando nisso, algumas empresas de segurança digital desenvolveram aplicativos que funcionam como um antivírus dentro da rede social como o Eset Social Media Scanner, o Bitdefender Safego, e o Norton Safe Web.
5) Notificações de login
Pode configurar o Facebook para que ele envie uma notificação por e-mail ou mensagem de texto toda vez que sua conta for acessada de um computador ou dispositivo móvel que nunca usou antes.
Passo 1. Entre nas configurações de segurança;
Passo 2. Em “Notificações de login”, clique em “Editar”;
Passo 3. Selecione qual método de notificação deseja. Marque a opção “E-mail”, “Mensagem de texto/Notificação Push” ou ambas e clique em “Salvar alterações”;
 Escolha uma opção de notificação de login no Facebook (Foto: Reprodução/Marvin Costa)
Passo 4. Para utilizar o método SMS ou notificação por push será necessário fornecer sua senha de acesso do Facebook e, em seguida, seu número de celular com o código de área;
 Insira o código de segurança enviado via SMS para vincular um celular à notificação de login do Facebook (Foto: Reprodução/Marvin Costa)
Passo 5. Receberá um código via SMS que deverá ser inserido na janela abaixo. Para completar o processo, salve as alterações.
 Insira o código de verificação enviado para seu celular para terminar o processo de notificações de login do Facebook (Foto: Reprodução/Marvin Costa)
6) Ativar a aprovação de login
Esta dica garante mais segurança para sua conta e dificulta o trabalho de hackers em tentar roubar um perfil. Na autenticação em duas etapas precisará utilizar um código gerado a partir da configuração de aprovação de login.
Passo 1. Acesse as configurações de segurança;
Passo 2. Em “Aprovações de login”, clique em “Editar”;
 Acesse as configurações autenticação em duas etapas no Facebook (Foto: Reprodução/Marvin Costa)
Passo 3. Clique em “Exigir um código de segurança para acessar minha conta a partir de navegadores desconhecidos”;
 Exija o envio de um código de segurança para acessar sua conta de navegadores desconhecidos (Foto: Reprodução/Marvin Costa)
Passo 4. Uma nova caixa de diálogo se abrirá com um espaço onde deve inserir o código de segurança que será enviado para o seu celular cadastrado no Facebook. Em seguida, clique em continuar.
 Forneça o código de confirmação para a autenticação em duas etapas do Facebook (Foto: Reprodução/Marvin Costa)
7) Reveja suas sessões ativas
Quando você se conecta ao Facebook o sistema do site identifica em qual região foi feito o acesso. Conferir regularmente esta configuração pode indicar qualquer alteração ou invasão de um outro usuário que acessou sua conta de lugares diferentes dos costuma acessar a rede social.
Passo 1. Para visualizar esta configuração, entre em "Configurações de conta" > "Segurança";
 Acesse as configurações de conta do Facebook (Foto: Reprodução/Marvin Costa)
Passo 2. Em sessões ativas, clique em “Editar”;
 Verifique as sessão ativas do seu perfil no Facebook (Foto: Reprodução/Marvin Costa)
Passo 3. Em seguida, erá um relatório contendo todas as informações de acesso do mês. Estarão visíveis o dispositivo utilizado, o navegador de Internet, além do dia, hora e local do login.
 Visualize todas as sessão abertas em sua conta no Facebook (Foto: Reprodução/Marvin Costa)
Pronto! Agora já sabe como se proteger dos ataques de hackers e curiosos na sua conta do Facebook e, colocando estas dicas em prática, dificilmente terá seu perfil roubado ou acessado por terceiros.


 Motorola
 Samsung Galaxy S5
 Sony Zperia Z3


