Mostrar mensagens com a etiqueta infetadas. Mostrar todas as mensagens
Mais de 17.000 máquinas com OSX estão infectadas
Hackers descobriram buraco na segurança do OSX
De acordo com a empresa de segurança Russa Dr. Web, um “buraco” existente na segurança do OSX, o sistema operativo da Apple, está a permitir que os atacantes tomem conta de milhares de computadores Apple em todo o mundo.
Mac.BackDoor.iWorm é o nome do malware responsável por tal cenário catastrófico.
Apesar da descoberta ter acontecido em Setembro, só agora se começa a saber publicamente da existente de este novo malware que veio para assombrar os equipamentos com OSX. De acordo com a empresa de segurança Dr. Web, o malware (backdoor) Mac.BackDoor.iWorm (criado em C ++ e Lua) tem a capacidade de abrir uma porta no sistema e comunicar com outros sistema já infectados, criando assim uma botnet que, segundo dados recentes, já conta com 17.000 máquinas “escravas”.
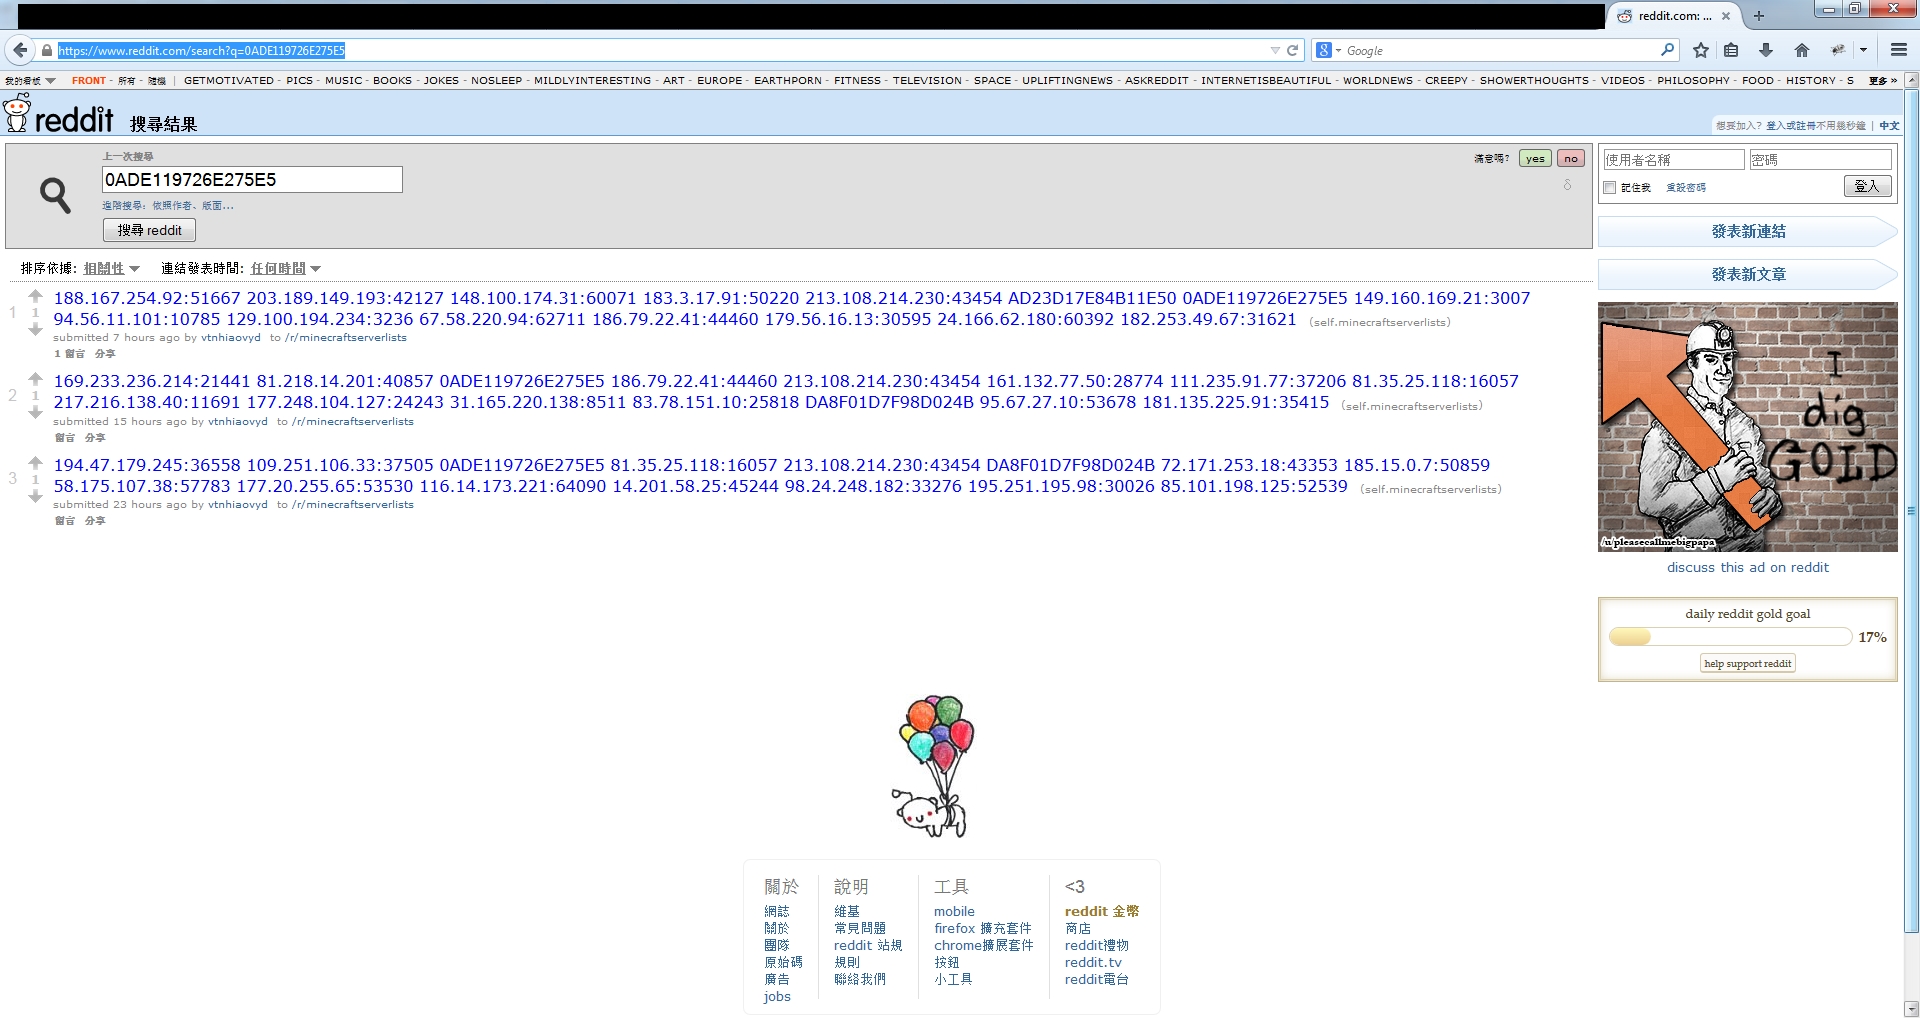
O Mac.BackDoor.iWorm tem no entanto uma funcionalidade caricata uma vez que os IP’s das máquinas a atacar têm vindo a ser obtidos via reddit.com, recorrendo a uma função de pesquisa. Ainda não está esclarecido como é que o backdoor se propaga.
It is worth mentioning that in order to acquire a control server address list, the bot uses the search service at reddit.com, and – as a search query – specifies hexadecimal values of the first 8 bytes of the MD5 hash of the current date. The reddit.com search returns a web page containing a list of botnet C&C servers and ports published by criminals in comments to the post minecraftserverlists under the account vtnhiaovyd.
The bot picks a random server from the first 29 addresses on the list and sends queries to each of them. Search requests to acquire the list are sent to reddit.com in five-minute intervals.
Como saber se o seu OSX está infectado?
Para verificar se o seu OSX está infectado com o malwaere Mac.BackDoor.iWorm, basta aceder a Ir > Ir para Pasta… e no Finder cole a seguinte informação:
/Library/Application Support/JavaW
Se o directório não estiver disponível é sinal que o malware na está no seu sistema. Caso contrário é importante que a apague.
O smartphone está infetado? 7 sintomas que mostram que o Android pode ter malware

Sendo o Android, atualmente, um dos principais alvos dos cibercriminosos, como podemos saber se o nosso smartphone tem malware instalado? E o que podemos fazer para mantê-lo protegido? A Kaspersky reúne algumas dicas.
Segundo a empresa de segurança, só este ano já terão sido identificadas mais de 140 mil amostras únicas de malware móvel, número seis vezes acima do registado no ano passado.
Em 2013, maais de 98% das aplicações maliciosas detetadas eram destinadas a dispositivos com sistema operativo Android.
É com o objetivo de proteger os utilizadores que a Kaspersky elaborou uma lista com os sete mais habituais sintomas indicativos de que algo de malicioso se passa com o nosso dispositivo Android:
1. Anúncios não desejados: Se o seu smartphone ou tablet está a ser inundado de pop-ups ou outro tipo de anúncios intrusivos - para além do que possa ser considerado normal nas aplicações -, é provável que tenha instalado um adware.
2. Picos de dados: Alguns ficheiros maliciosos aumentam o uso de dados para fazer com que o dispositivo se ligue repetidamente a um website, faça clique num anúncio, descarregue ficheiros de grande dimensão ou envie mensagens.
3. Faturas elevadas sem motivo: Frequentemente, o malware faz com que um smartphone ou tablet infectado faça chamadas ou envie SMS para números de valor acrescentado, elevando o montante da factura telefónica.
4. Aplicações não solicitadas: Algumas apps maliciosas compram ou descarregam aplicações do Google Play ou de outras lojas não oficiais. Se aparecerem no seu dispositivo aplicações que não descarregou, desconfie.
5. Apps que utilizam funções desnecessárias: Alguns programas maliciosos disfarçam-se de aplicações legítimas. Se solicitarem permissão ou outras funções de que não necessitam para ser usados, é provável que tenham fins maliciosos.
6. Atividade estranha nas contas online: Este problema não afecta só os PCs. O malware móvel é muito complexo e pode roubar passwords, credenciais de acesso e dados guardados no dispositivo.
7. Aplicações que exigem dinheiro para desbloquear o dispositivo: Nenhuma empresa legítima que opere dentro da lei bloqueia o dispositivo e pede dinheiro para o desbloquear.
Flappy Bird.... há hackers a "sequestrar" telemóveis com apps infetadas


 Motorola
 Samsung Galaxy S5
 Sony Zperia Z3


