Mostrar mensagens com a etiqueta falha. Mostrar todas as mensagens
Como se pode proteger da mais recente falha do iPhone
A notícia que ontem surgiu, onde se soube que 225 mil contas Apple tinham sido comprometidas, deixou muitos utilizadores preocupados e sem saber se as suas estavam na extensa lista.
É certo que apenas quem tinha feito jailbreak poderá estar afectado, mas há uma forma simples de se protegerem deste problema. Vejam como o podem fazer.

Desde que se conhece esta falha que se sabe que ela apenas pode ser explorada por utilizadores que tenham jailbreak feito nos seus dispositivos.
Mesmo nestes utilizadores apenas uma pequena fatia poderá ter sido afectada. Se usaram o repositório WeiPhone e instalaram um tweak que dava acesso simples a aplicações pagas, então o mais certo é os vossos equipamentos estarem afectados pelo KeyRaider.
Existe agora uma forma de verificar como está o vosso equipamento, caso suspeitem que a vossa conta foi comprometida. Não é simples, mas facilmente o conseguem replicar.
Eis os 3 passos necessários para verificar se a presença do KeyRaider se confirma:
- Instale o servidor openssh pelo Cydia. Este é gratuito e completamente seguro;
- Ligue o seu iPhone/iPad ao computador através do SSH;
- Aceda à directoria “/Library/MobileSubstrate/DynamicLibraries/” e limite as permissões dos seguintes arquivos:
- wushidou
- gotoip4
- Bamu
- getHanzi
Se algum dos três arquivos apresentados tiver todas as permissões, e de acordo com os investigadores da Palo Alto Networks, os utilizadores devem eliminar todos os ficheiros que tenham o mesmo nome, mas com a extensão .plist.
De seguida devem reiniciar os dispositivos para que a alteração seja aplicada e que passem a estar protegidos.

Uma última medida que podem e devem aplicar, e apenas se usam Cydia e em particular o repositório afectado, é a alteração da password do vosso Apple ID.
Este é um problema que resulta apenas e só da utilização de algumas ferramentas existentes na Cydia e que pretendiam dar acesso a aplicações pagas. Para além do roubo da informação dos utilizadores, sabe-se também que consegue bloquear remotamente os dispositivos e exigir um resgate.
Se não tiveram a tentação de testar estes caminhos fáceis então devem estar protegidos e sem qualquer sombra do KeyRaider.
O Problema...


O Problema...
Saiba se o seu equipamento está vulnerável
Há mais um ataque de malware a fazer estragos no mundo Apple. De acordo com os investigadores da Palo Alto Networks e WeipTech, são mais de 225 mil as contas Apple comprometidas. Segundo o comunicado da Palo Alto Networks, este é o maior ataque de sempre a contas Apple, usando malware.

Chama-se KeyRaider e é a “nova” família de malware que está a atacar os iPhones com jailbreak. O KeyRaider está a ser distribuído através de um repositório de terceiros na loja de aplicações Cydia. O código malicioso, presente em algumas das apps, tem afectado vários utilizadores de vários países como é o caso da China, França, Rússia, Japão, Reino Unido, entre outros.
Além do roubo de contas Apple, este malware tem também funções de Ransomware, conseguindo bloquear os equipamentos até que os seus utilizadores paguem “o resgate”. Em comunicado, os investigadores da Palo Alto Networks revelam que este é o maior ataque de sempre aos utilizadores do iPhone/iPad recorrendo a malware.
KeyRaider has successfully stolen over 225,000 valid Apple accounts and thousands of certificates, private keys, and purchasing receipts. The malware uploads stolen data to its command and control (C2) server, which itself contains vulnerabilities that expose user information.
The purpose of this attack was to make it possible for users of two iOS jailbreak tweaks to download applications from the official App Store and make in-app purchases without actually paying. Jailbreak tweaks are software packages that allow users to perform actions that aren’t typically possible on iOS.
These two tweaks will hijack app purchase requests, download stolen accounts or purchase receipts from the C2 server, then emulate the iTunes protocol to log in to Apple’s server and purchase apps or other items requested by users. The tweaks have been downloaded over 20,000 times, which suggests around 20,000 users are abusing the 225,000 stolen credentials.
Some victims have reported that their stolen Apple accounts show abnormal app purchasing history and others state that their phones have been held for ransom.
Como se já não bastasse o ataque, os dados roubados eram enviados para um site que tinha uma vulnerabilidade de SQL injection. Depois de descoberto o site e respectiva falha, muitos “curiosos” acederam a vários registos obtendo assim as credenciais de vários utilizadores em todo o mundo.
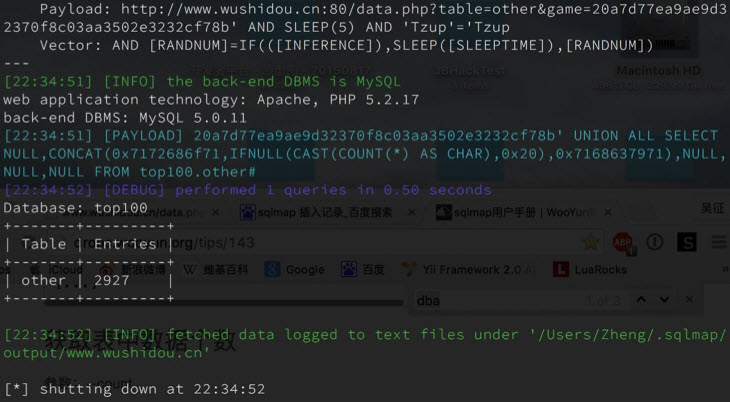
A descoberta KeyRaider vem comprovar os riscos que correm os iPhones com jailbreak. A maioria dos especialistas em segurança desaconselha a prática deste tipo de desbloqueio, especialmente a utilizadores que não têm muitos conhecimentos na área.
Se acha que é um dos utilizadores que pode ter o seu equipamento comprometido, saiba mais aqui nesta site chinês.
Mais informações aqui
Samsung - smartphones expostos a falha de segurança que permite bloqueio à distância
Encontrada uma falha de segurança grave ...

Se tem um smartphonte da Samsung e usa o serviço Find My Mobile – para gerir a localização e os dados do equipamento de forma remota -, saiba que o melhor é desativar o serviço. Piratas informáticos podem "mexer" no dispositivo.
O Instituto Nacional de Standards e Tecnologia dos EUA (NIST na sigla em inglês) está a alertar para uma falha de segurança em smartphones da Samsung que é considerada como grave: numa escala de dez, o bug identificado recebe uma nota de alerta de 7,8. Em causa está o serviço Find My Mobile que pode ser explorado por crackers e que, entre outras coisas, permite ao mal intencionado bloquear o equipamento.
O serviço Find My Mobile da Samsung permite ainda fazer tocar o dispositivo, localizá-lo, ver o registo das chamadas e “limpar” por completo a memória do equipamento. Tudo de forma remota através de uma página Web.
A ferramenta que tem como objetivo aumentar os níveis de segurança dos utilizadores, sobretudo quando perdem ou lhes é roubado o telemóvel, é agora para os utilizadores da tecnológica sul-coreana uma ameaça.
De acordo com as descobertas do especialista em segurança informática Mohamed Baset, a falha que existe no software apenas permite bloquear e fazer tocar o telemóvel. Mas isso não invalida que dentro de pouco tempo algum pirata informática consiga encontrar maneira de também aceder à “limpeza” remota do equipamento.
O Find My Mobile não valida alegadamente a veracidade dos comandos que recebe via Internet. Do lado dos crackers basta por isso inundar os servidores da ferramenta com pedidos de acesso a uma funcionalidade para que a mesma seja concedida.
A única forma de não estar em risco neste momento é desativar por completo a funcionalidade Find My Mobile. Pois apesar de a ferramenta precisar de ser ativada pelo utilizador, basta no entanto ter uma conta Samsung associada ao telemóvel para que a mesma fique a funcionar por defeito.
Se tem um smartphonte da Samsung e usa o serviço Find My Mobile – para gerir a localização e os dados do equipamento de forma remota -, saiba que o melhor é desativar o serviço. Piratas informáticos podem "mexer" no dispositivo.
O Instituto Nacional de Standards e Tecnologia dos EUA (NIST na sigla em inglês) está a alertar para uma falha de segurança em smartphones da Samsung que é considerada como grave: numa escala de dez, o bug identificado recebe uma nota de alerta de 7,8. Em causa está o serviço Find My Mobile que pode ser explorado por crackers e que, entre outras coisas, permite ao mal intencionado bloquear o equipamento.
O serviço Find My Mobile da Samsung permite ainda fazer tocar o dispositivo, localizá-lo, ver o registo das chamadas e “limpar” por completo a memória do equipamento. Tudo de forma remota através de uma página Web.
A ferramenta que tem como objetivo aumentar os níveis de segurança dos utilizadores, sobretudo quando perdem ou lhes é roubado o telemóvel, é agora para os utilizadores da tecnológica sul-coreana uma ameaça.
De acordo com as descobertas do especialista em segurança informática Mohamed Baset, a falha que existe no software apenas permite bloquear e fazer tocar o telemóvel. Mas isso não invalida que dentro de pouco tempo algum pirata informática consiga encontrar maneira de também aceder à “limpeza” remota do equipamento.
O Find My Mobile não valida alegadamente a veracidade dos comandos que recebe via Internet. Do lado dos crackers basta por isso inundar os servidores da ferramenta com pedidos de acesso a uma funcionalidade para que a mesma seja concedida.
A única forma de não estar em risco neste momento é desativar por completo a funcionalidade Find My Mobile. Pois apesar de a ferramenta precisar de ser ativada pelo utilizador, basta no entanto ter uma conta Samsung associada ao telemóvel para que a mesma fique a funcionar por defeito.
A Samsung ainda não comentou o caso, revela o Engadget.
Nova falha de segurança no iOS permite fazer chamadas mesmo com o ecrã bloqueado

É mais uma vulnerabilidade encontrada no sistema operativo móvel da Apple, desta vez relacionada com a realização de chamadas e envio de mensagens através do assistente de voz Siri. Isto sem sequer ser preciso desbloquear o equipamento.
A falha foi revelada por Sherif Hashim, um neurocirurgião egípcio, segundo a imprensa internacional, e está presente na versão mais recente do iOS, a 7.1.1.
O método de acesso é simples, bastando dar ordens como "ligar", "mensagem" ou "email" ao assistente de voz Siri.
Para provar a sua descoberta, o responsável publicou um vídeo no YouTube em que demonstra o processo,.... veja
O método de acesso é simples, bastando dar ordens como "ligar", "mensagem" ou "email" ao assistente de voz Siri.
Para provar a sua descoberta, o responsável publicou um vídeo no YouTube em que demonstra o processo,.... veja
Primeiro Sherif Hashim tenta aceder aos contactos através do ecrã de bloqueio, mas sem sucesso. De seguida recorre ao assistente de voz, usando o comando "ligar" ao que o Siri pergunta a quem é que deseja ligar, mostrando em seguida a lista completa de contactos.
Para contornar a "falha de segurança", enquanto a Apple não se pronuncia sobre o assunto, os utilizadores podem desativar a opção "permitir acesso enquanto bloqueado" do Siri, a partir das definições do telefone.
Para contornar a "falha de segurança", enquanto a Apple não se pronuncia sobre o assunto, os utilizadores podem desativar a opção "permitir acesso enquanto bloqueado" do Siri, a partir das definições do telefone.
Microsoft continua sem corrigir falha grave de segurança no Internet Explorer

A tecnológica norte-americana atualizou o boletim de informação relativamente à vulnerabilidade que o browser sofre e disponibilizou mais duas soluções para amenizar o problema. Mas a resolução final ainda não existe.
A falha de segurança que está a afetar o Internet Explorer desde a versão IE6 continua sem ter uma correção. A vulnerabilidade foi comunicada no dia 26 de abril e hoje, 30 de abril, ainda não existe uma resolução “final” por parte da Microsoft. Mas a tecnológica de Redmond revelou mais duas soluções que podem ajudar a reduzir o risco de ataque.
Uma delas passa pela ativação do Enhanced Protected Mode, apenas disponível no Internet Explorer 10 e 11. Os utilizadores devem aceder ao menu de ferramentas do browser e selecionar o separador Opções da Internet. Aí escolham o separador Avançadas, no qual devem procurar a subcategoria de Segurança. Cliquem em Ativar Modo Protegido Avançado.
A empresa salienta que com este modo ativo os utilizadores podem não conseguir visualizar algumas páginas Web da forma desejada, e alguns plug-ins também poderão não funcionar.
A segunda alternativa passa por anular o ficheiro VGX.DLL, um método mais complexo e que deve ser seguido de acordo com as instruções da Microsoft.
De acordo com a imprensa internacional, a vulnerabilidade do browser parece de tal forma gravosa que até entidades oficiais dos EUA e do Reino Unido já vieram a público desaconselhar o uso do Internet Explorer.
A troca do IE por um browser alternativo é a recomendação mais simples e que resolve de imediato o problema – ainda ontem o Firefox ganhou uma nova versão, a que mais diferenças traz nos últimos dois anos. Mas existem outras opções.
A falha de segurança que está a afetar o Internet Explorer desde a versão IE6 continua sem ter uma correção. A vulnerabilidade foi comunicada no dia 26 de abril e hoje, 30 de abril, ainda não existe uma resolução “final” por parte da Microsoft. Mas a tecnológica de Redmond revelou mais duas soluções que podem ajudar a reduzir o risco de ataque.
Uma delas passa pela ativação do Enhanced Protected Mode, apenas disponível no Internet Explorer 10 e 11. Os utilizadores devem aceder ao menu de ferramentas do browser e selecionar o separador Opções da Internet. Aí escolham o separador Avançadas, no qual devem procurar a subcategoria de Segurança. Cliquem em Ativar Modo Protegido Avançado.
A empresa salienta que com este modo ativo os utilizadores podem não conseguir visualizar algumas páginas Web da forma desejada, e alguns plug-ins também poderão não funcionar.
A segunda alternativa passa por anular o ficheiro VGX.DLL, um método mais complexo e que deve ser seguido de acordo com as instruções da Microsoft.
De acordo com a imprensa internacional, a vulnerabilidade do browser parece de tal forma gravosa que até entidades oficiais dos EUA e do Reino Unido já vieram a público desaconselhar o uso do Internet Explorer.
A troca do IE por um browser alternativo é a recomendação mais simples e que resolve de imediato o problema – ainda ontem o Firefox ganhou uma nova versão, a que mais diferenças traz nos últimos dois anos. Mas existem outras opções.
Falha de segurança grave no Internet Explorer... saiba como resolver o problema
O anúncio de uma vulnerabilidade num grande número de versões do browser ficou mascarado pelo facto do Windows XP estar desprotegido. Mas existem muitos mais milhões de computadores que estão em risco.

A falha de segurança encontrada no browser da Microsoft, que afeta todas as versões a partir do Internet Explorer 6, tem um impacto mais amplo do que aquele que tem sido veiculado. Apesar de haver uma preocupação especial com o Windows XP – e com razão, visto que vai ficar sempre desprotegido -, milhões de computadores com outras versões do Windows estão também vulneráveis.
Em março de 2014, de acordo com dados da NetApplications, o IE8 e IE11 eram as versões que tinham mais quota de mercado, cerca de 37%, apenas na versão desktop. Em conjunto, todas as versões afetadas pela falha de segurança detatada são usadas por 55% dos utilizadores de PC de todo o mundo, escreve a Forbes.
A vulnerabilidade do estilo Zero-Day – isto é, que já estava a ser explorada antes de a falha ser do conhecimento público – foi descoberta pela empresa de segurança informática FireEye.
O problema de segurança permite que os piratas informáticos ganhem o mesmo tipo de privilégios que o utilizador tem quando está a usar o computador no momento do ataque. Se estiver em modo administrador, então o infrator terá acesso a todo o sistema, podendo instalar programas e até criar outros perfis de utilizador.
Como pode então escapar deste novo perigo informático?
O melhor conselho é: mude de navegador de Internet, pelo menos até que a Microsoft enderece uma correção. Se está com Windows XP, considere mesmo trocar de vez o Internet Explorer por outros browser: Chrome, Firefox, Opera ou Maxthon, entre outros.
Existe depois um grupo de precauções que pode tomar e que foram recomendadas pelaENISA e pela própria Microsoft.
A tecnológica responsável pelo sistema operativo Windows aconselha a instalação do último Enhanced Mitigation Experience Toolkit (EMET), uma ferramenta que acrescenta algumas camadas de proteção aos computadores, ajudando a tornar mais difícil a exploração das falhas. Deve depois definir qual o programa onde quer aplicar o EMET 4.1, neste caso o Internet Explorer. Mas atenção: não é uma solução final.
No Internet Explorer pode ainda aumentar os níveis de proteção. Siga os seguintes passos:
Carregue na opção Ferramentas; selecione Opções da Internet; selecione o separador Segurança e escolha o símbolo Internet; mude a prioridade para Alta; faça o mesmo no símbolo Intranet
A Microsoft recomenda ainda que a firewall esteja sempre ativa e que todo o software tenha as últimas atulizações.
A ENISA acrescenta ainda que os utilizadores que não tiverem outra hipótese a não ser usar o Internet Explorer, devem pelo menos tentar fazer a navegação Web num perfil sem permissões de administrador.
Em março de 2014, de acordo com dados da NetApplications, o IE8 e IE11 eram as versões que tinham mais quota de mercado, cerca de 37%, apenas na versão desktop. Em conjunto, todas as versões afetadas pela falha de segurança detatada são usadas por 55% dos utilizadores de PC de todo o mundo, escreve a Forbes.
A vulnerabilidade do estilo Zero-Day – isto é, que já estava a ser explorada antes de a falha ser do conhecimento público – foi descoberta pela empresa de segurança informática FireEye.
O problema de segurança permite que os piratas informáticos ganhem o mesmo tipo de privilégios que o utilizador tem quando está a usar o computador no momento do ataque. Se estiver em modo administrador, então o infrator terá acesso a todo o sistema, podendo instalar programas e até criar outros perfis de utilizador.
Como pode então escapar deste novo perigo informático?
O melhor conselho é: mude de navegador de Internet, pelo menos até que a Microsoft enderece uma correção. Se está com Windows XP, considere mesmo trocar de vez o Internet Explorer por outros browser: Chrome, Firefox, Opera ou Maxthon, entre outros.
Existe depois um grupo de precauções que pode tomar e que foram recomendadas pelaENISA e pela própria Microsoft.
A tecnológica responsável pelo sistema operativo Windows aconselha a instalação do último Enhanced Mitigation Experience Toolkit (EMET), uma ferramenta que acrescenta algumas camadas de proteção aos computadores, ajudando a tornar mais difícil a exploração das falhas. Deve depois definir qual o programa onde quer aplicar o EMET 4.1, neste caso o Internet Explorer. Mas atenção: não é uma solução final.
No Internet Explorer pode ainda aumentar os níveis de proteção. Siga os seguintes passos:
Carregue na opção Ferramentas; selecione Opções da Internet; selecione o separador Segurança e escolha o símbolo Internet; mude a prioridade para Alta; faça o mesmo no símbolo Intranet
A Microsoft recomenda ainda que a firewall esteja sempre ativa e que todo o software tenha as últimas atulizações.
A ENISA acrescenta ainda que os utilizadores que não tiverem outra hipótese a não ser usar o Internet Explorer, devem pelo menos tentar fazer a navegação Web num perfil sem permissões de administrador.
A primeira falha de segurança do Windows XP depois da suspensão

Encontrada primeira falha de segurança que afeta o Windows XP após suspensão de suporte
A Microsoft anunciou que está a ser explorada uma falha de segurança que afeta todas as versões do Internet Explorer a partir do IE6. A vulnerabilidade abrange, desta forma, o recentemente "reformado" Windows XP.
A vulnerabilidade foi identificada primeiro pela empresa de segurança FireEye que, na sexta-feira passada, lançava um alerta "zero day", mencionando que o problema atingiria as versões 9, 10 e 11 do browser.
O alerta da FireEye foi seguido no sábado por um Security Advisory da Microsoft, que refere que a falha afeta todas as versões do Internet Explorer desde a 6 até à 11, permitindo a execução remota de código a partir da simples visita a um site.
A correção da vulnerabilidade para as versões mais recentes do Windows deverá surgir nas próximas semanas, mas quem se mantém fiel ao Windows XP pode ficar com um problema em mãos, já que esta é a primeira falha de segurança encontrada desde que a Microsoft suspendeu o suporte à versão XP, no passado dia 8 de abril.
Uma opção para quem ainda usa o Windows XP (e mesmo para as versões mais recentes do sistema operativo) passará pela utilização de um dos browsers concorrentes do Internet Explorer. A outra é sugerida pela própria Microsoft a partir do alerta feito, aplicável a qualquer plataforma, Windows XP incluído.
Galaxy S5 - falha grave de segurança é descoberta no sensor de digitais
Uma empresa alemã fez um vídeo demonstrando que, através da confecção de uma digital postiça, segurança de acesso ao sistema pode ser facilmente burlada

Sobre a tecnologia de escaneamento de digitais incorporada no botão home do novo Samsung Galaxy S5, temos uma boa e uma má notícia. A boa é que o recurso é bem funcional.A má, entretanto, é que, apenas três dias após o lançamento do dispositivo, a ferramenta já foi burlada, deixando tanto o telemóvel quanto as contas dos donos em estado vulnerável.
Como você pode ver abaixo, a SRLabs, uma empresa alemã especialista em soluções financeiras, postou em vídeo a evidência de que a leitura de digitais do Samsung Galaxy S5 pode ser facilmente falsificada com uma digital produzida sinteticamente. Eles fotografaram a digital verdadeira com um iPhone 4S e então a processaram em molde feito com cola de madeira.
Em poucos minutos, o grupo foi capaz de criar uma digital postiça, reproduzindo as propriedades da original e ganhando acesso não autorizado ao smartphone. Se está se perguntando neste momento: "E como é que alguém conseguiria uma foto da digital do dono do aparelho?", a empresa mostra com este outro vídeo que o procedimento não é algo assim tão longe da realidade.
Motivos de preocupação
Como muitos podem lembrar, métodos semelhantes foram aplicados para enganar a segurança do iPhone 5S. Mas a SRLabs indica, porém, que a implementação de segurança do Galaxy S5 torna esse caso bem mais perigoso. Com o sistema de Touch ID da Apple, os usuários são obrigados a inserir sua senha uma vez antes de usar a autenticação digital.
A senha deve ser usada a cada vez que o aparelho for reiniciado. Esse procedimento extra pode parecer irritante, mas evita que tentativas de falsificação, como essa testada pela empresa alemã, tenham sucesso. Na situação do Samsung Galaxy S5, nenhum password é requerido para ter acesso ao celular. Mesmo depois de uma reinicialização, uma simples deslizada de dedo poderá desbloquear o aparelho.
E o mais alarmante é o fato de que, mesmo depois de um reboot, os usuários não precisem de uma senha para acessar o PayPal e realizar pagamentos através do aplicativo, se ele também estiver configurado para ser autenticado por biometria. Só nos resta esperar que esse problema chegue logo à Samsung e que ela providencie urgentemente uma solução para a falha de segurança.
Santander Totta esteve três meses com falha que permite ataques de phishing

Desde 18 dezembro até ontem, o site do Santander Totta funcionou com uma vulnerabilidade que poderia ter sido usada por hackers para criarem páginas falsas e desviarem as credenciais de acesso às contas bancárias dos utilizadores.
Foi no dia 18 de dezembro que Manuel Sousa entrou em contacto, pela primeira vez, com os serviços de atendimento ao cliente do Santander Totta com o objetivo de alertar para a descoberta de uma vulnerabilidade que permite ataques de Cross Site Scripting. Na ocasião, o jovem recorreu ao serviço de atendimento que funciona por chat, que lhe respondeu que o alerta tinha sido registado e que o assunto iria ser devidamente tratado. No dia 3 de janeiro, o jovem leiriense verificou que o problema persistia – e novamente enviou um alerta através do chat do banco. Não foi a última vez que o fez: a 8 de janeiro repetiu o alerta através do chat; e no dia 26 de janeiro enviou, por e-mail, um relatório que discriminava a falha que afetava o site do Santander Totta. Apesar da sucessão de alertas, a falha que poderia ser usada para ataques de phishing apenas terá sido sanada ontem, apurou a Exame Informática.
Manuel Sousa, jovem adepto dos testes de segurança e do denominado white hat hacking não tem muitas dúvidas: «Sim, é uma falha fácil de resolver. Em 10 minutos, a falha facilmente seria corrigida».
O facto de se tratar de uma falha fácil de resolver não significa que se trata de uma falha sem gravidade. De acordo com Manuel Sousa, a falha poderia ser usada para recriar páginas similares às do site de homebanking do Santander Totta, mas que na verdade são controladas por cibercriminosos. Com estas páginas falsas, um hacker mal intencionado poderia, eventualmente, ludibriar algum cliente do banco e convencê-lo a inserir o nome de utilizador e a senha de acesso de uma conta bancária.
Estes estratagemas costumam ser usados para lançar ataques de phishing (ataques que têm o propósito de desvio de dados pessoais), que se disseminam muitas vezes através de campanhas de correio eletrónico não solicitado (ou spam). Só que no caso do Santander Totta havia uma característica diferenciadora: o hacker poderia incorporar a página que controlava dentro do site do banco – o que aumentaria exponencialmente a taxa de sucesso e capacidade de ludibriar os internautas.
Questionada sobre a falha detetada por Manuel Sousa, o gabinete de assessoria de imprensa do Santander Totta desvaloriza a ameaça: «A vulnerabilidade ora detetada por terceiros também foi detetada pelos nossos parceiros tecnológicos e considerada de risco médio/baixo, numa área de impacto mínimo, não tendo qualquer tipo de acesso a dados do banco ou dos nossos clientes».
Manuel Sousa não tem a mesma opinião e recorda que «por alguma razão, a Google paga entre 3000 e 7000 euros aos programadores que descobrem este tipo de falhas».
O jovem pré-universitário, que tem no currículo a descoberta de falhas no Portal das Finanças e já figurou no “muro da fama” dos caçadores de bugs da Google, diz não ter conhecimento de que a falha tenha sido explorada por alguém mal intencionado, mas sublinha que «as falhas XSS permitem fazer muitas coisas, entre elas, incorporar no site original uma "iframe" de um site controlado por hackers».
O Banco Santander Totta confirma que, depois dos testes finais levados a cabo no início da semana, a falha já se encontra sanada. O banco refere ainda que segue as boas práticas e efetua regularmente testes com o objetivo de detetar vulnerabilidades no seu site.
«Estes testes são efetuados por empresas especialistas, credenciadas e certificadas. Os resultados merecem sempre o respetivo acompanhamento ao mais alto nível da organização de tecnologia e segurança», acrescenta o Santander Totta, num e-mail.
Smartphones e tablets Samsung podem ter falha de segurança que permite acesso remoto

Um grupo de programadores diz ter encontrado uma falha de segurança nos dispositivos da Samsung que permite aceder remotamente aos ficheiros de smartphones e tablets.
O alerta foi dado por membros do projeto Replicant, uma adaptação do Android que usa apenas componentes de código aberto, que dizem ter encontrado uma backdoor que faz a comunicação entre o software da Samsung e o modem dos equipamentos.
A partir da falha encontrada será possível aceder, modificar e controlar remotamente a memória de armazenamento do dispositivo, escreve Paul Kocialkowski, programador do Replicant, na nota disponível no site da Free Software Foundation (FSF). Esta backdoor pode permitir, além disso, injetar código malicioso.
O Galaxy S3, Galaxy S2, Galaxy S, Galaxy Tab 2 10.1 e Nexus S são alguns dos equipamentos da Samsung afetados pela falha de segurança.
A vulnerabilidade foi localizada e corrigida no próprio projecto Replicant, que apela aos utilizadores para pressionarem a Samsung para corrigir o problema - e para disponibilizar a atualização em questão com uma licença de software livre.
A partir da falha encontrada será possível aceder, modificar e controlar remotamente a memória de armazenamento do dispositivo, escreve Paul Kocialkowski, programador do Replicant, na nota disponível no site da Free Software Foundation (FSF). Esta backdoor pode permitir, além disso, injetar código malicioso.
O Galaxy S3, Galaxy S2, Galaxy S, Galaxy Tab 2 10.1 e Nexus S são alguns dos equipamentos da Samsung afetados pela falha de segurança.
A vulnerabilidade foi localizada e corrigida no próprio projecto Replicant, que apela aos utilizadores para pressionarem a Samsung para corrigir o problema - e para disponibilizar a atualização em questão com uma licença de software livre.
Falha no WhatsApp pode dar acesso fácil ao seu histórico de mensagens
Aplicativo estaria usando sistema de criptografia pouco eficiente, permitindo que hackers roubem seus dados com facilidade

Que era uma boa ideia dar uma olhada nos novos termos de privacidade do WhatsApp devido à atualização que ele recebeu recentemente? Pois bem, parece que aqueles que ignoraram essa dica podem estar para se arrepender em breve.
O problema, relatado pelo consultor técnico Bas Bosschert ao Business Insider, está no fato de que o aplicativo agora cria um backup de todas as suas mensagens, que é salvo no cartão SD de seu aparelho. Segundo ele, o arquivo utiliza um sistema de criptografia extremamente simples para proteger seus dados, usando uma mesma chave de encriptação para todas as pessoas; logo, basta que um hacker quebre a segurança de um para conseguir passar de todos.
Para complicar ainda mais a situação, Bosschert afirma que fazer isso é algo extremamente fácil, tamanha é a falta de segurança usada nos arquivos, com um aplicativo falso (o que é algo bem comum no Google Play). “Pessoas apenas veriam uma tela de carregamento quando elas começassem o game”, exemplificou ele. “Elas nem perceberiam que seu banco de dados do WhatsApp foi uploadeado”.
Falha no iOS 7 pode levar a que não mais veja o seu iPhone
Uma falha no sistema operativo iOS 7, da Apple, permite desativar a opção de localização do iPhone em caso de roubo ou perda, sem que seja introduzida uma palavra-passe, de acordo com o Pplaware.
O sistema operativo iOS 7, da Apple, está a ser alvo de fortes críticas devido a falhas de segurança nos iPhones.

Como reportou o site Macrumors, um ‘bug’ na versão 7 do iOS permite que a opção ‘find my iPhone (encontrar iPhone)’ seja desativada por qualquer pessoa, sem a introdução de uma palavra passe.
A situação torna-se preocupante em casos de perda ou roubo do aparelho, já que impossibilita a sua localização.
A introdução de uma passcode para aceder ao ecrã principal do smartphone pode ser uma solução para impedir que estranhos façam alterações na configuração do mesmo. Contudo, muitas pessoas prescindem deste código.
Segundo o Pplaware, a falha mantém-se no iOS 7.0.5, mas parece já estar resolvida na versão iOS 7.1 beta 5, que se encontra em fase de desenvolvimento.
Site do Fórum Económico Mundial fecha devido a ter saído o endereço de email...falha de segurança!

A falha de segurança em seu site levou ao Fórum Económico Mundial, em Davos vazando endereços de e-mail do participante durante pelo menos cinco dias em meados de janeiro.
É constrangedor para a organização, mesmo quando seu site inseguro foi a exposição de informações dos participantes, o Fórum Económico Mundial divulgou um relatório afirmando que a falta de entrega "uma abordagem robusta, coordenada para a segurança cibernética" pode custar ao mundo até US $ 3 trilhões.
As falhas de segurança foram revelados pela empresa de informações de segurança de alta tecnologia Ponte , que descobriu três grandes vulnerabilidades no site do WEF, bem como uma menor vulnerabilidade que vazou os e-mails dos usuários.
As principais vulnerabilidades foram todos de um tipo conhecido como cross-site scripting (XSS), que permite que atacantes para executar seus próprios comandos no site de destino. Nem todo vulnerabilidade XSS pode ser explorado, mas todos são potenciais vetores de ataque. Na pior das hipóteses, ataques usando XSS pode roubar a máquina do usuário por completo.
Milhares de e-mails
A empresa também descobriu uma segunda falha, que dizem que teria permitido a eles para colher milhares de e-mails realizadas pela organização. A falha estava no formulário de contato da empresa, e permitiu que os atacantes para alterar um parâmetro simples para expor os endereços de email associados ao fórum. Não está claro qual banco de dados exatamente os endereços estavam sendo tiradas, mas eles incluem indivíduos com endereços terminados in@hsbc.com, @ london2012.com and@kpmg.ca.
Apesar de High-Tech Ponte contato WEF, a organização não corrigir as vulnerabilidades até que os pesquisadores de segurança veio a público com o que tinham encontrado na quarta-feira, cinco dias após o Fórum foi contactado pela primeira vez.
"É lamentável que tais organizações respeitáveis, grandes e importantes como o WEF não prestar atenção suficiente para a segurança da web", diz Ilia Kolochenko, o executivo-chefe da High-Tech Bridge. "Isso não só pode colocar a sua própria infra-estrutura em risco, mas também de seus stakeholders. Felizmente, eles vão mudar a sua política de segurança em breve e oferecerá aos pesquisadores de segurança com um contato de segurança sensível, assim como muitas outras empresas e organizações fazem hoje.
"Espero sinceramente que estas vulnerabilidades não foram explorados por hackers para quem WEF e seus participantes são alvos muito atraentes."
'Trolling para o negócio "
Um porta-voz do FEM disse ao Guardian não tomar as afirmações de High-Tech Ponte sério, dizendo que a empresa estava "corrico" não tendo conseguido garantir um contrato com o fórum.
"É um comportamento não profissional profundamente por qualquer empresa para ir em torno da tentativa de troll para os negócios", disse o porta-voz. "Nós revisamos todas as nossas coisas à medida que avançamos, nós revê-lo interna e externamente, e estamos satisfeitos com a segurança que temos no lugar em nosso site.
Kolochenko diz "que nunca entrou em uma licitação para um contrato com WEF, nem fomos trolling para negócios. Nós simplesmente encontrado essas vulnerabilidades site após surfar site do WEF para obter informações sobre a reunião anual de Davos. Temos alertado várias empresas para o site vulnerabilidades que encontramos, de forma gratuita, e que têm um histórico comprovado de presente sem pedir referências ou pagamento deles. Então, por que na Terra teria que começar agora com o WEF de?
"Certamente, o fato de que alguém do WEF nos ligou ontem para pedir desculpas pelo atraso na resposta do WEF, agradeceu-nos e deixe-nos saber que as vulnerabilidades que tinha encontrado tinha sido fixada demonstra que estávamos no caminho certo."
Reunião anual do Fórum Económico Mundial em Davos, na Suíça começou na terça-feira e prossegue até sábado, 25 de janeiro. O tema deste ano é "a reformulação do Mundo", e os participantes incluem Bill Gates, Kofi Annan, e John Kerry. O papa não compareceu, mas contribuiu um endereço especial para a reunião.
Microsoft pagou 100 mil dólares por falha encontrada no Windows 8.1
Quando falta pouco mais de uma semana para o lançamento da nova versão do sistema operativo, a Microsoft abriu os cordões à bolsa e recompensou um britânico com o maior valor de sempre para descoberta de falhas.

James Forshaw viu três semanas e meia de trabalho serem recompensadas com cem mil dólares, cerca de 74 mil euros, provenientes da Microsoft. O britânico descobriu uma falha de segurança na versão preview do Windows 8.1, sistema operativo que é lançado a 18 de outubro.
O problema que havia no software da tecnológica norte-americana podia vir a ser explorado por piratas informáticos quando o Windows chegasse a milhões de computadores em todo o mundo. Talvez por este motivo é que a Microsoft desembolsou a sua maior recompensa de sempre para um "caçador de bugs". A empresa de Redmond não detalhou ainda quais as características da vulnerabilidade.
O "recompensado" é especialista em segurança informática e no currículo já conta com uma outra recompensa da Microsoft por ter encontrado uma falha no Internet Explorer 11. A tecnológica norte-americana justifica o valor pago com o facto de ter sido descoberta uma nova forma de ataque que permite evitar toda uma nova vaga de ameaças no futuro.
O problema que havia no software da tecnológica norte-americana podia vir a ser explorado por piratas informáticos quando o Windows chegasse a milhões de computadores em todo o mundo. Talvez por este motivo é que a Microsoft desembolsou a sua maior recompensa de sempre para um "caçador de bugs". A empresa de Redmond não detalhou ainda quais as características da vulnerabilidade.
O "recompensado" é especialista em segurança informática e no currículo já conta com uma outra recompensa da Microsoft por ter encontrado uma falha no Internet Explorer 11. A tecnológica norte-americana justifica o valor pago com o facto de ter sido descoberta uma nova forma de ataque que permite evitar toda uma nova vaga de ameaças no futuro.
Desta forma, as vulnerabilidades individuais acabam por perder valor relativamente à que foi descoberta por James Forshaw, escreve o The Guardian.
Na terça-feira passada, dia 8 de outubro, foi Patch Tuesday para a Microsoft que corrigiu quatro falhas críticas em serviços como o Internet Explorer, sistemas operativos Windows e suites Office.
Falha impediu por horas a ultização dos serviços online da Apple
Falha deixou inacessíveis vários serviços online da Apple

Um problema, ainda não detalhado pela Apple, impediu durante várias horas a utilização por milhares de clientes da empresa norte-americana de vários serviços online, como o iMessage ou o iCloud.
A informação pode ser acompanhada na página onde a Apple atualiza em tempo real oestado dos serviços que disponibiliza online, que acaba de ser atualizada para dar como resolvidos os problemas que nas últimas horas afetaram várias aplicações.
Nesta página de estado, a Apple reconhecia a existência de problemas nas aplicações iMessage, documentos na cloud (iCloud), Photo Stream; Backup e iPhoto Journals. A empresa também dava nota de que os problemas em questão poderiam impedir o acesso de alguns utilizadores às respetivas aplicações e estimava que seriam visados pelo problema apenas 1% dos clientes. Tendo em conta que o iCloud conta com cerca de 300 milhões de utilizadores, segundo os últimos dados revelados pela Apple, terão sofrido as consequências da falha, pelo menos 3 milhões de utilizadores em todo o mundo.
O problema no acesso às aplicações foi dado como resolvido às 16h22, mas esta madrugada a empresa identificou outra falha, que também privou os clientes da utilização normal dos seus serviços. Durante cerca de 20 minutos, perto das 05h00, a funcionalidade que permite criar uma Apple ID (uma conta Apple) esteve inacessível.
Já esta tarde, entre as 13h57 e as 14h42, cerca de 16% dos utilizadores do iTunes estiveram impedidos de fazer compras na plataforma online, relata também a Apple na mesma página.
Note-se que já em julho a Apple teve de desativar um conjunto de serviços temporariamente na sequência de um ataque à sua página de programadores.
Neste novo caso ainda não há informações relativamente à origem do problema. Sabe-se apenas que os serviços não estiveram inacessíveis por questões de manutenção, já que esse tipo de operação é assinalada de outra forma na página de estado.
Nesta página de estado, a Apple reconhecia a existência de problemas nas aplicações iMessage, documentos na cloud (iCloud), Photo Stream; Backup e iPhoto Journals. A empresa também dava nota de que os problemas em questão poderiam impedir o acesso de alguns utilizadores às respetivas aplicações e estimava que seriam visados pelo problema apenas 1% dos clientes. Tendo em conta que o iCloud conta com cerca de 300 milhões de utilizadores, segundo os últimos dados revelados pela Apple, terão sofrido as consequências da falha, pelo menos 3 milhões de utilizadores em todo o mundo.
O problema no acesso às aplicações foi dado como resolvido às 16h22, mas esta madrugada a empresa identificou outra falha, que também privou os clientes da utilização normal dos seus serviços. Durante cerca de 20 minutos, perto das 05h00, a funcionalidade que permite criar uma Apple ID (uma conta Apple) esteve inacessível.
Já esta tarde, entre as 13h57 e as 14h42, cerca de 16% dos utilizadores do iTunes estiveram impedidos de fazer compras na plataforma online, relata também a Apple na mesma página.
Note-se que já em julho a Apple teve de desativar um conjunto de serviços temporariamente na sequência de um ataque à sua página de programadores.
Neste novo caso ainda não há informações relativamente à origem do problema. Sabe-se apenas que os serviços não estiveram inacessíveis por questões de manutenção, já que esse tipo de operação é assinalada de outra forma na página de estado.


 Motorola
 Samsung Galaxy S5
 Sony Zperia Z3


