Mostrar mensagens com a etiqueta bug. Mostrar todas as mensagens
WhatsApp tem bug que abre conversas (rouba dados)
WhatsApp tem bug que permite roubar conversas e dados de contatos
Um estudante de engenharia Ahmed Lekssays, de 19 anos, descobriu recentemente uma falha que permite roubar todas as conversas do mensageiro, além de informações dos contatos. Aparentemente, o erro afeta apenas os donos de iPhones. Falha no WhatsApp permite roubar conversas e informações sobre os contatos
O universitário marroquino descobriu a falha enquanto realizava uma série de testes. O estudante constatou que ao usar o WhatsApp em um iPhone ou em um computador com o sistema operacional Linux, é possível roubar as informações em poucos segundos, mesmo se o smartphone estiver bloqueado.
Essa não foi a primeira descoberta de falha em aplicativos feita por Lekssays. Ele já havia relatado um erro no app do Twitter para iOS que permitia a qualquer pessoa, utilizando um método semelhante, se conectar a qualquer conta registrada na plataforma. Na época, a falha foi comunicada à equipa técnica do microblog, que rapidamente controlou a situação e reverteu o problema.
O bug já foi relatado, mas até o momento não foi resolvido. Em outros apps mantidos pelo Facebook, erros desse tipo são comuns.
App de Mensagens do iPhone crasha?dica como resolver
Durante o dia de ontem informamos aqui da existência de um bug no iOS que faz o respring do sistema. Para quem “experimentou” tal problema no seu sistema, rapidamente se apercebeu que agora não consegue aceder às mensagens uma vez que app de mensagens “crasha”.
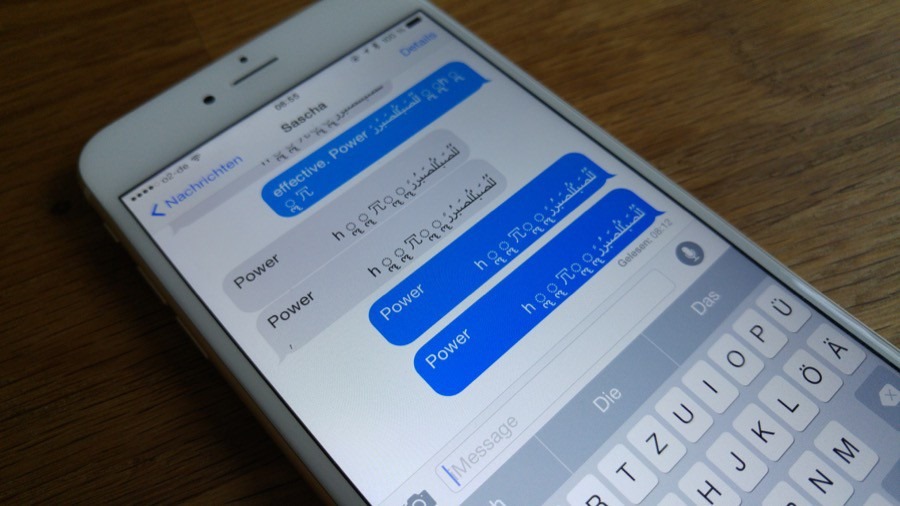
Com base no feedback de alguns leitores, aqui ficam algumas dicas para contornar o problema. De salientar que tal problema só afecta os dispositivos que têm o iOS 8.3 (incluindo todos os iPhones e até o iWatch).
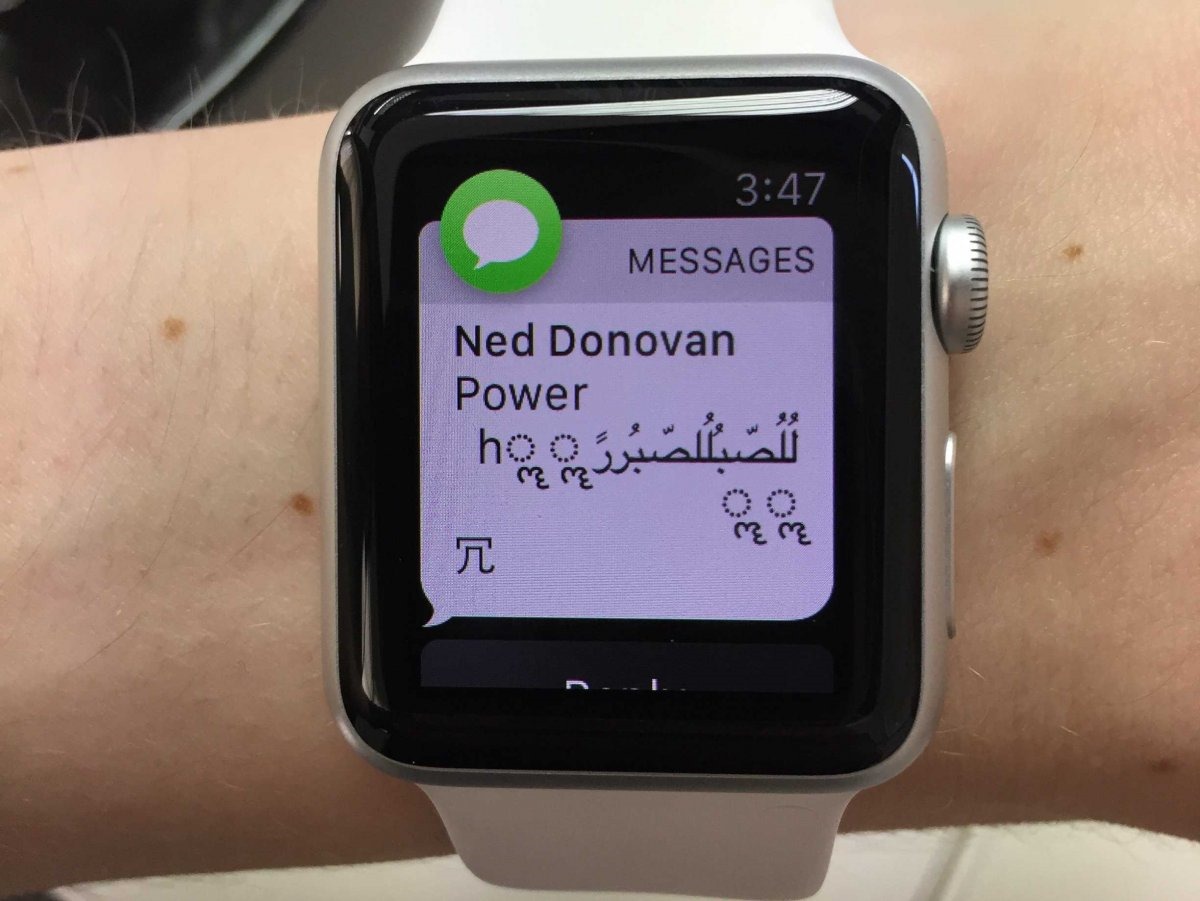
Dica 1) Desactive as notificações
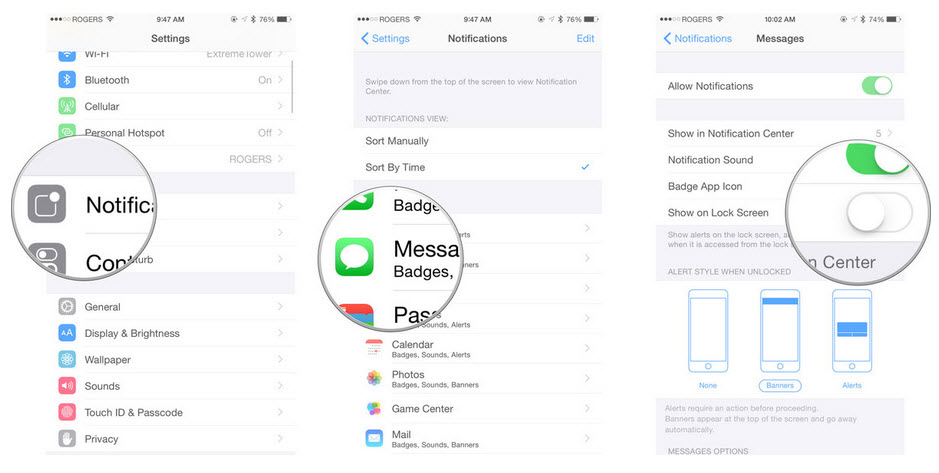
Se o seu iPhone está a ser “bombardeado” pela mensagem Unicode, comece por desligar as notificações das mensagens. Para isso basta ir a Definições > Notificações >Mensagens e desligar Permitir Notificações
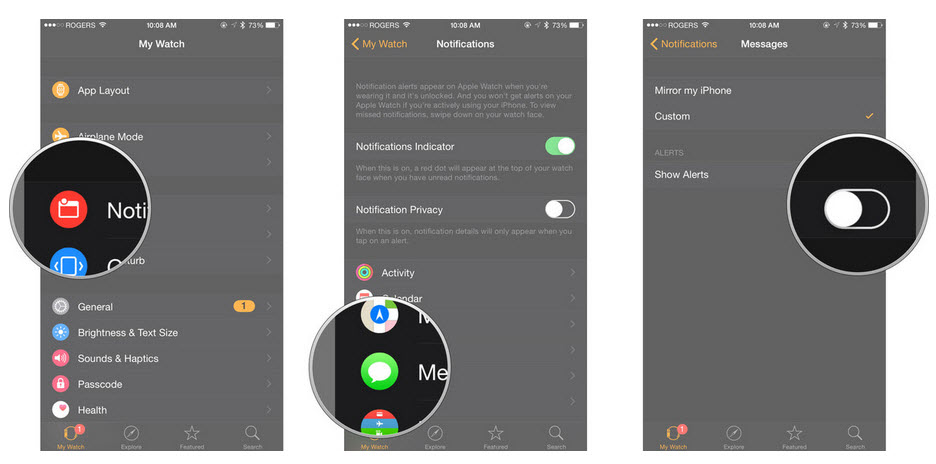
Para o iwatch devem desligar também as notificações
Dica 2) Nova Mensagem
Se a app de mensagens está sempre a crashar, peça a alguém que lhe envie uma nova mensagem para tentar aceder à lista de mensagens.
Dica 3) Envio de Mensagem para o próprio
Se a dica 2 não resolver o problema, vá à app Fotografias e envie uma foto para si próprio. Para isso basta selecionar uma imagem, e nas Share Extensions escolher mensagem e depois indicar o nosso próprio contacto. Depois certamente já conseguirá aceder à lista de mensagens e apagar o “código malicioso”.
Nota: Se aceder às mensagens mas a app continuar a crashar envie uma foto para o contacto que lhe enviou o “texto da morte”.

Dica 4) Usar a Siri
Use a Siri para enviar uma mensagem à pessoa que lhe enviou a mensagem com o “código malicioso”.
existem outras soluções...
Bloodborne -bug bizarro deixa o jogo mais fácil após algumas horas
Bloodborne, recente jogo de ação exclusivo lançado para o PlayStation 4, ficou conhecido por seu alto nível de dificuldade, porém um bug está tornando o jogo mais fácil do que deveria. Aparentemente, trata-se de um vazamento na memória que sobrecarrega Bloodborne após aproximadamente 12 horas, deixando os chefes mais limitados.
 Chefe Martyr Logarius e outros ficam extremamente mais fáceis devido ao bug (Foto: Reprodução/GameSpot)
Os primeiros usuários a encontrarem esse bug foram os maratonistas que decidiram jogar toda a campanha de uma vez só. Muitos deles notaram que alguns inimigos e chefes começavam a ficar mais fáceis com o passar do tempo, quando na verdade a dificuldade da jornada deveria estar aumentando.
O melhor palpite técnico é que há algum vazamento sobrecarregando o jogo em segundo plano, o que faz com que após muitas horas, falte memória para a inteligência artificial dos chefes. Isso faz com que eles se limitem a usar apenas alguns poucos golpes, os quais são fáceis de prever e desviar, deixando de usar seus ataques mais poderosos.
O problema parece ocorrer após aproximadamente 12 horas com o game rodando, tanto em ação quanto com o PlayStation 4 em Rest Mode, segundo experiências de jogadores. Esse problema pode simplesmente ser resolvido desligando o videogame por completo em intervalos razoáveis.
Lançado patch que corrige "bug do ecrã preto" no jogo Far Cry 4 para PCs
Ubisoft lançou a atualização 1.4.0 para as versões de PCs de Far Cry 4. A desenvolvedora afirma que o problema de “tela escura” deverá ser resolvido pelo patch. “[O pacote] deve corrigir o problema do ecrã escuro quando jogadores iniciam o jogo; o ecrã cinza visualizada por usuários no momento em que o chefe da missão Outpost Master é enfrentado deve também ser remediado”, informa a companhia.
Enquanto alguns gamers dizem ter consertado o problema do ecrã preto, outros afirmam ainda encontrar o bug durante a inicialização do título. Este erro acontece devido à presença de unidades USB externas. A Ubisoft afirma estar investigando outros problemas, tais como mouse acelerado, funcionamento de atalhos de teclado e sombras em SLI.

Vale lembrar que a companhia lançou recentemente um segundo patch para as versões da Far Cry 4 de PlayStation 3 e PlayStation 4. Esta atualização deve também “remediar muitos dos problemas encarados durante o período de lançamento do jogo”.
Apesar de contar com bugs – o que é normal para títulos que acabaram de "sair do forno" –, Far Cry 4 “mostra uma franquia em ascenção e traz um mundo aberto delicioso para ser explorado”,
Super Smash Bros- bug está banindo usuários do jogo por mais de 130 anos
Super Smash Bros para Nintendo 3DS está banindo usuários ..... e por muito tempo
Rigorosamente por mais de 130 anos, de acordo com imagens publicadas no Twitter pelos próprios jogadores. Por causa de um "bug", a mensagem aparece revelando o problema em que a proibição temporária seria de mais de 70 milhões de minutos.
 Super Smash Bros (Foto: Reprodução/ Marcelo Paiva)
Apesar da pena parecer de um crime hediondo, ela está causando bastante polémica entre os usuários e mesmo que a Nintendo ainda não tenha se posicionado frente a causa do problema, há certas especulações de que a causa seja um erro de programação e alguns sites tentam ajudar em como passar pelo problema.
Diante disso, jogadores são forçados a não utilizar o modo online de jogo até que um pacote de atualizações seja lançado. Para se evitar tal problema, é necessário abrir mão de alguns comportamentos no jogo:
- No modo de quatro jogadores, não escolha somente um personagem
- Nunca saia no meio da partida
- Não feche a tampa de seu 3DS, pois isso o fará perder a conexão com a internet.
 Super Smash Bros
 foi lançado para Nintendo 3DS no início do ano no Japão e chegou no Ocidente no mês passado e atualmente está sendo desenvolvido para Wii U com lançamento para o dia 21 de Novembro.
Via Polygon.
Descoberto outro bug no Android... cobre 80 % dos utilizadores
Um novo bug que afecta o Android foi agora descoberto.
O maior problema desta vez é que afecta todos os utilizadores deste sistema operativo desde a versão 2.2 até à 4.4, o que cobre mais de 80% dos utilizadores.
O Fake ID, nome pela qual é conhecido este bug, tem a capacidade de ser explorado por aplicações maliciosas para obter dados dos utilizadores, ler emails e aceder a dados sensíveis dos utilizadores.
O mais recente bug do Android foi descoberto pela equipa de investigadores Bluebox Security e está presente numa grande variedade de versões do Android, tendo a Google já enviado para os seus parceiros uma actualização para corrigir este problema.
O problema está localizado na forma como o Android valida os certificados de criptografia que acompanham as aplicações. O Android não valida a cadeia de certificados e confia na aplicação, dando-lhes acesso a zonas normalmente interditas, fora da sandbox.
Ao dar essa permissão especial, acaba por dar acesso a zonas sensíveis dos dados do utilizador, permitindo depois que esses mesmos dados sejam retirados enviados para fora dos dispositivos.
Por definição do Android, apenas algumas aplicações bem conhecidas e bem definidas podem ter acesso a estas permissões especiais para funcionarem fora da sandbox, mas com recurso ao Fake ID qualquer aplicação mal intencionada pode ter esse acesso.
A solução que para já foi aplicada na versão 4.4 do Android ainda não resolve o problema de forma permanente, mas garante uma grau de segurança maior. Na verdade o problema está presente até na mais recente versão L do Android.
Em comunicado a Google reconheceu este problema e garantiu que já enviou para os seus parceiros uma solução e que activou mecanismo adicionais para detectar aplicações na Play Store que explorem este bug.
O Fake ID, nome pela qual é conhecido este bug, tem a capacidade de ser explorado por aplicações maliciosas para obter dados dos utilizadores, ler emails e aceder a dados sensíveis dos utilizadores.
O mais recente bug do Android foi descoberto pela equipa de investigadores Bluebox Security e está presente numa grande variedade de versões do Android, tendo a Google já enviado para os seus parceiros uma actualização para corrigir este problema.
O problema está localizado na forma como o Android valida os certificados de criptografia que acompanham as aplicações. O Android não valida a cadeia de certificados e confia na aplicação, dando-lhes acesso a zonas normalmente interditas, fora da sandbox.
Ao dar essa permissão especial, acaba por dar acesso a zonas sensíveis dos dados do utilizador, permitindo depois que esses mesmos dados sejam retirados enviados para fora dos dispositivos.
Por definição do Android, apenas algumas aplicações bem conhecidas e bem definidas podem ter acesso a estas permissões especiais para funcionarem fora da sandbox, mas com recurso ao Fake ID qualquer aplicação mal intencionada pode ter esse acesso.
A solução que para já foi aplicada na versão 4.4 do Android ainda não resolve o problema de forma permanente, mas garante uma grau de segurança maior. Na verdade o problema está presente até na mais recente versão L do Android.
Em comunicado a Google reconheceu este problema e garantiu que já enviou para os seus parceiros uma solução e que activou mecanismo adicionais para detectar aplicações na Play Store que explorem este bug.
We appreciate Bluebox responsibly reporting this vulnerability to us; third-party research is one of the ways Android is made stronger for users.
After receiving word of this vulnerability, we quickly issued a patch that was distributed to Android partners, as well as to AOSP. Google Play and Verify Apps have also been enhanced to protect users from this issue.
At this time, we have scanned all applications submitted to Google Play as well as those Google has
reviewed from outside of Google Play, and we have seen no evidence of attempted exploitation of this vulnerability.
Não foi no entanto especificada qual a solução aplicada e nem se qualquer um dos seus parceiros a aplicou nos seus dispositivos.
A importância deste bug é maior que o habitual pois afecta cerca de 80% dos dispositivos qe estão equipados com este sistema operativo. Este elevado número resulta do facto de estar presente em versões muito antigas do mesmo, desde a 2.2, mas que ainda estão em utilização.
E como é normal no Android, a maioria dos fabricantes não disponibiliza actualizações para estes dispositivos, por variadas razões.
Não foi no entanto especificada qual a solução aplicada e nem se qualquer um dos seus parceiros a aplicou nos seus dispositivos.
A importância deste bug é maior que o habitual pois afecta cerca de 80% dos dispositivos qe estão equipados com este sistema operativo. Este elevado número resulta do facto de estar presente em versões muito antigas do mesmo, desde a 2.2, mas que ainda estão em utilização.
E como é normal no Android, a maioria dos fabricantes não disponibiliza actualizações para estes dispositivos, por variadas razões.
Sony Xperia Z está atualizando KitKat 4.4.2 para a correção de bug ( veja os dispositivos e os países)
Sony está lançando uma correção de bug para o Xperia Z1, Xperia Z Ultra, e Xperia Z1 Compact;Firmware 14.3.A.0.757 que toma o lugar da antiga versão (14.3.A.0.681).
O que a nova versão consertar? A questão de som que assola os usuários, os ruídos do aparelho que são provenientes do alto-falante . Mas os usuários Xperia Z agora podem se alegrar, porque elesnão vão estar enfrentando esse problema, porque não existe mais.

Não atingiu todas as regiões, mas aqui são os que devem ter recebido a atualização até agora:
• Reino Unido
• Alemanha
• Rússia
• França
• China
• Israel
• Polónia
• Suécia
• Áustria
• Filipinas
• Holanda
• Eslováquia
Como se proteger da Heartbleed.... a vulnerabilidade que deixou milhares de servidores expostos
O bug é gravíssimo e afeta a forma como efetuamos uma ligação segura e encriptada a partir do nosso browser com o servidor. Sem uma correção, qualquer um pode espiar estas comunicações.

O bug Heartbleed foi descoberto na biblioteca de software criptográfico OpenSSL, usada para encriptar e segurar as comunicações entre browsers e servidores. É uma falha grave de segurança que permite que qualquer um com os conhecimentos necessários possa roubar informações dos servidores afetados pelo bug. E são muitos, dado que dois em cada três recorrem a este software para encriptar dados.
A equipa que fez a descoberta diz que o bug permite não só aceder a informação privada como também saber as chaves usadas para identificar o prestador de serviço. Esta é talvez a parte mais assustadora, dado que tal significa que um hacker pode, em teoria, usar estas chaves para se fazer passar pela entidade legítima sem que o utilizador se aperceba do problema.
A equipa diz que efetuou um ataque externo aos seus próprios serviços, tal como fariam se fossem um hacker. O ataque não deixou qualquer vestígio, pelo que não há forma de saber quem está a ser atacado.
Já existe uma correção para a falha de segurança, mas agora é preciso esperar que os vários afetados a implementem. A Yahoo uma das maiores empresas afetadas, diz que já implementou a correção na maioria dos seus sites.
Apesar de ter sido descoberto só agora, este é um bug que existe há pelo menos dois anos. Foi introduzido no OpenSSL em dezembro de 2011.
Mais do que provavelmente você já ouviu falar sobre o surgimento de uma novaameaça digital. Chamado Heartbleed , e é sobre uma vulnerabilidade no OpenSSL, que é o sistema de criptografia usando sites como o Yahoo para impedir que outros vejam suas senhas. Ele funciona.
O que é eo que é Heartbleed OpenSSL?
OpenSSL é a versão open source de SSL, uma biblioteca de software usado para criptografar as comunicações entre o seu browser eo servidor onde você está usando o serviço está hospedado.É, em suma, um dos muitos sistemas que as empresas utilizam para esconder os nossos olhos a partir de dados externos.
Heartbleed é o apelido de uma vulnerabilidade conhecida como CVE-2014-0160 afetando 10.1 e 10.1f versões do OpenSSL. Como muitos notaram os especialistas em segurança, um hacker pode desenvolver um código de exploração que quebra e rouba informações do usuário.
Especialistas não concordam com o que os dados exato está em risco, mas parece incluir endereços de email, senhas e até números de contas bancárias. Makers OpenSSL já lançou um patch que corrige a vulnerabilidade, mas ainda há serviços que não possam ser aplicados.
Quais os serviços que isso afeta?
Heartbleed não é um problema universal, mas bastante difundido. Ela afeta apenas oslocais que usaram essas versões do OpenSSL.De acordo com a Netcraft , isso significa que 66% das páginas ativas de internet .
Os serviços foram afetados em algum momento encontrar algumas bastante populares como o Yahoo Mail, serviços de fotografia Flickr e 500px, a página do XDA Developers, Imgur, site de namoro OkCupid, ou vídeos como sites pornográficos RedTube.
Serviços básicos, como o Google, Facebook, YouTube, Amazon, ou Wordpress não são afetados porque não usar OpenSSL, ou usar uma versão que é com certeza. Aqui pode consultar a lista completa de domínios conhecidos que tenham sido expostos a algum ponto. Alguns deles são agora novamente seguro, mas é difícil determinar o ponto da fuga de informação em cada caso.Diz-se que centenas de senhas de Yahoo estão ameaçadas de extinção, mas ainda não existem dados precisos.
O que posso fazer?
Infelizmente, os usuários não podem fazer muita coisa. A diferença tem que ser corrigido em cada servidor de páginas da web em si, e alterar a senha, por exemplo, a nossa conta do Yahoo não ajuda se a diferença ainda está lá.
A única ação razoável é verificar o uso de serviços que foram afetados, e tente não usá-los até que corrigir o bug. Cada casa técnicos estão trabalhando para determinar a extensão do dano (se houver), e comunicados à imprensa emitidos provavelmente avisando ao usuário se deseja ou não alterar a senha. Yahoo, por exemplo, e-mails enviados e sobre seus usuários. Outra opção recomendada é alterar as senhas de todos os serviços on-line que você usa.
No link abaixo você tem todas as informações oficiais sobre Heartbleed, incluindo numerosos detalhes técnicos específicos sobre o seu funcionamento. [Via Heartbleed ]
TitanFall o jogo sem bugs (as soluções)
TitanFall foi lançado essa semana para Xbox One, PC e Xbox 360, e, naturalmente, vários problemas têm sido reportados pelos jogadores. A Electronic Arts, ciente dos bugs, criou uma página de ajuda em que lista os erros conhecidos, ensinando como contorná-los para que os gamers possam voltar a curtir as partidas.
 TitanFall, um dos grandes lançamentos do ano. (Foto: Divulgação)
Os problemas relatados estão divididos em quatro categorias: Instalação, Conectividade, Crash/Bugs dentro do jogo e Hardware. mostra abaixo a resposta para os problemas já detectados. Confira:
TitanFall não pode ser instalado em sistema de 32 bits
Infelizmente TitanFall não pode ser instalado em computadores que rodem Windows na versão 32 bits. Quem ainda assim tenta executar a instalação do game encontra o erro da imagem abaixo:
 Mensagem de erro quando se tenta instalar TitanFall em sistemas de 32 bits. (Foto: Reprodução/EA)
Para verificar se seu sistema é 32 bits, basta clicar no menu “Iniciar” (ou símbolo do Windows, no canto inferior esquerdo), clicar com o botão direito em “Computador” e depois em “Propriedades”. A informação estará no campo “Tipo de Sistema”.
 TitanFall exige que seu sistema operacional seja de 64 bits. (Foto: Reprodução/Emanuel Schimidt)
Instalação falha nos 20%
O problema ocorreu a instalação do DirectX. A EA sugere reinstalá-lo. Saiba ( está no fim da página) como atualizá-lo. Caso o problema persista a empresa pede que usuário entre em contato com o suporte da Microsoft.
Instalação falha nos 31%
Se sua instalação falhou nesse momento o problema provavelmente foi com o download do áudio do jogo. Para resolver o problema, acesse o programa cliente do Origin, clique na aba “Meus Jogos”, clique com o botão direito sobre o game TitanFall e depois em “Reparar”.
Problemas relacionados ao HD
Alguns arquivos de TitanFall são muito grandes, maiores do que os HDs formatados com FAT32, que permitem arquivos de no máximo 4GB. Para conseguir instalar o game seu disco rígido deve estar no formato NTFS. A Microsoft tem uma página que ensina como fazer isso no Windows 7.
Conectividade
 Titanfall (Foto: Reprodução)
Erros de conexão ou loop infinito em conexões lentas
Alguns jogadores têm enfrentado problemas para se conectarem aos servidores de TitanFall. O longo tempo causa uma mensagem de erro. Outros jogadores nem veem essa mensagem, caso em que o game entrou em um loop infinito (ou seja, ficou travado). A sugestão da EA é desligar o modem ou roteador da tomada por cerca de 15 segundos, ligando-o novamente após esse tempo.
Crash/Bugs dentro do jogo
Crash ao aceitar um convite para uma partida quando já se está jogando
Aceitar convites de amigos para entrar em uma partida quando já se está jogando têm causado o crash de TitanFall. A solução – óbvia, por sinal – é sair do jogo e ir para o menu do game antes de aceitar um convite.
Jogador entra aleatoriamente para o time IMC ou Militia quando inicia o modo Campanha
Esse acontecimento é intencional, e foi uma escolha de design feita pela Respawn Entertainment, desenvolvedora do game. O jogador pode entrar em na partida de um amigo – mas no time oposto ao dele -, podendo, assim, experimentar um dos lados por livre vontade. Para completar o modo Campanha, o jogador deve cumprir todas as missões no time em que foi aleatoriamente colocado.
Hardware
 Titanfall (Foto: Divulgação)
Kinect não pode ser usado para comunicação dentro do jogo e funcionalidades de voz e microfone no PC
O game não permite que os jogadores do Xbox One e Xbox 360 usem o Kinect para se comunicar no game. Para isso devem utilizar algum headset.
Já no PC, os jogadores que tiverem um microfone com câmera embutida configurados como o padrão do sistema terão o microfone ligado automaticamente, fazendo com que tudo que ele falar seja escutado pelos demais jogadores. Para “resolver”, a única forma é desabilitando o microfone nas configurações do jogo ou desabilitá-lo como o padrão do sistema.
Alguns processadores Intel precisam de drivers beta
Alguns processadores da Intel precisam de drivers beta para garantir o correto funcionamento do jogo. A Intel criou uma página com informações sobre o driver para as versões desktop – usuários de notebook têm relatado problemas ao instalarem esses drivers.
Como atualizar o DirectX
Vamos mostrar como atualizar o DirectX para a última versão disponível. Basta baixar o DirectX, um conjunto de APIs desenvolvidas pela Microsoft que possibilita a interação entre software e hardware, e seguir os passos. Essa tecnologia é utilizada em jogos (tanto de PC quanto no Xbox) e programas gráficos.
Passo 1. Baixe o DirectX End-User Runtime, o assistente de atualização para o DirectX;
Passo 2. Execute o aplicativo com privilégios administrativos – quando questionado pelo UAC, pressione “Sim”;
Passo 3. Aceitando os termos do contrato, clique em “Next >”;

Passo 4. Se essa for sua vontade, desmarque a opção “Install Bing Bar” (instalar barra do Bing) e clique em “Next >”;
Passo 5. O assistente fará uma busca por novas versões disponíveis e você será informado sobre o tamanho do download;

Passo 6. Clique em “Next >”, e aguarde até que os arquivos de instalação sejam baixados e a última versão do DirectX seja instalada;
Passo 7. Em alguns casos, é necessário reiniciar o computador. O recomendado é proceder com o reinício imediatamente após a instalação, mas você pode fazer isso depois.
Pronto! Seu DirectX está atualizado. Vale ressaltar, porém, que novas atualizações são lançadas a cada mês. Portanto, se você gosta de uma boa jogatina, é importante refazer o tutorial acima a cada dois ou três mesês.
Bug SSL iPhone da Apple -Afeta computadores Mac OSX a correção brevemente... Como corrigir, como aconteceu, e depois? MAIS:Nova atualização corrige falhas de segurança no OS X
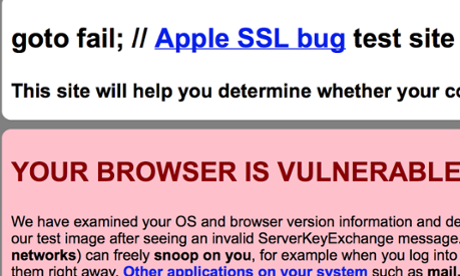
Apple lançou uma correção urgente de uma vulnerabilidade no seu SSL (Secure Sockets Layer) de código, usado para criar conexões seguras para sites através de Wi-Fi ou outras ligações, para seus dispositivos iPhone, iPad e iPod Touch.
A correção, que agora está disponível tanto para iOS 6 e iOS 7, parece ter sido introduzida em uma alteração de código feita antes do lançamento do iOS 6.0.
Ela também afeta computadores Mac rodando Mac OSX - e não há nenhuma correção anunciou ainda, embora a Apple diz que se está "em breve".
O bug, e sua descoberta, levantam uma série de questões. Aqui está o que sabemos, o que nós não sabemos, eo que esperamos saber. (Apple se recusou a comentar em relação a uma série de questões que colocamos sobre a vulnerabilidade.)
Como posso verificar se estou vulnerável?
Ir para gotofail.com e ver o que a mensagem que você recebe. Se tudo é bom vai ter uma mensagem verde. Em um dispositivo iOS, você receberá um aviso para atualizar. Se você estiver em um Mac, você quer pegar uma mensagem amarela (em um navegador seguro ressaltando que outras aplicações podem estar vulneráveis) ou uma mensagem de vermelho (dizendo-lhe para corrigir o seu browser).
O que devo fazer?
Se usa um iPhone, iPad ou iPod Touch, atualizar seu software operacional. Vá para Configurações -> Geral -> Atualização de Software.Para dispositivos que usam iOS 7, atualização para o iOS 7.0.6, para dispositivos iOS 6, que não podem ser atualizados para o iOS 7 (o iPhone 3GS ou iPod Touch 4G), atualização para 6.1.6.
Note-se que a Apple não está oferecendo uma atualização para o iOS 6 para dispositivos que podem ser atualizados para o iOS 7 (iPhone 4, iPad 2, etc). Para aqueles, suas únicas opções são atualizar ou viver perigosamente.
Se estiver usando um Mac em uma versão mais antiga do sistema operacional, ou seja, 10,8 ("Mountain Lion") ou anterior, você está seguro.
Se você estiver usando um Mac com o mais novo sistema operacional, 10,9 (ou "Mavericks"), não use o Safari para se conectar a sites seguros até que haja uma atualização. Use o Mozilla Firefox ou Google Chrome: eles usam o seu próprio código para conectar a sites seguros. Nenhum bug foi encontrado em que.
O que o bug faz?
Na teoria (e talvez, dependendo de quem sabia sobre isso, na prática) que poderia permitir que as suas ligações a sites seguros de ser espionado e / ou seus detalhes de login capturado. A atualização do software impede isso. O bug afetou o SSL / TLS conexão criptografada para locais remotos.
Qual é a importância de SSL / TLS?
Quando o seu dispositivo (portátil ou PC) se conecta a um site usando o SSL método / TLS (Secure Sockets Layer / Transport Layer Security), o site apresenta uma criptografia "certificado" cadeia de identificar-se e a autoridade que emitiu o certificado. O dispositivo já tem uma lista de autoridades emissoras que são confiáveis, e vai verificar o nome do site eo certificado apresenta com essa autoridade.
É um processo de quatro etapas:
• Sítio apresenta cadeia de certificados
• certificado de seu dispositivo verifica do site corresponde ao nome do site que você está no
• O dispositivo verifica se o certificado provém de autoridade emissora válido
• Seu navegador verifica que a assinatura da cadeia de certificado corresponde a chave pública do local .
• Sítio apresenta cadeia de certificados
• certificado de seu dispositivo verifica do site corresponde ao nome do site que você está no
• O dispositivo verifica se o certificado provém de autoridade emissora válido
• Seu navegador verifica que a assinatura da cadeia de certificado corresponde a chave pública do local .
Em teoria, um certificado que tem o nome errado para o site, ou que não tenha sido emitida pela autoridade, ou que esteja fora da data, não será confiável. Neste ponto, você receberá um aviso no seu navegador dizendo que há algo errado e que você não deve continuar ou seus dados podem estar em risco.
Um certificado falsificado pode significar que o site que você está se conectando está realmente sendo executado por alguém que quer para recolher os seus detalhes de login do usuário - como aconteceu no Irã.Em 2011, o governo não é reconhecido por ter usado um certificado emitido por uma autoridade certificada subvertido a criação de um site, que (por meio de desvio de DNS) poderia fingir ser do Google gmail.com - e capturou os dados de dissidentes que pensavam que estavam entrando em o site .
Portanto, é importante que o dispositivo pode autenticar certificados SSL corretamente. Às vezes vai encontrar sites onde você receberá um aviso de certificado, mas que dizem que você deve confiar nele (por exemplo, porque isso é uma subsidiária com um nome diferente daquele que detém o certificado). Seja cauteloso. Não aprovar certificados sem ser cauteloso.
Qual foi o erro?
Devido a uma linha repetida singe de código em uma biblioteca da Apple, quase qualquer tentativa de verificar um certificado em um site teria sucesso - ou não a assinatura do certificado era válido. É só lançar um erro se o próprio certificado é inválido (devido a estar fora da data, por exemplo).
O bug é no código abaixo: é o segundo "Ir a falhar;", e que seria realizado em todas as circunstâncias.
estática OSStatus
SSLVerifySignedServerKeyExchange (SSLContext * ctx, bool isRsa, SSLBuffer signedParams,
uint8_t * assinatura, UInt16 signatureLen)
{
OSStatus err;
...
if (! (err = SSLHashSHA1.update (& hashCtx, e serverRandom)) = 0)
Ir à falhar;
se ((err = SSLHashSHA1.update (& hashCtx, e signedParams)) = 0!)
Goto falhar;
empreendedores falham;
if ((err = SSLHashSHA1.final (& hashCtx, e hashOut)) = 0!)
Goto falhar;
...
fail:
SSLFreeBuffer (& signedHashes);
SSLFreeBuffer (& hashCtx);
retorno err;
}
Quando o erro aparecer?
No iOS 6.0, que veio a público em Setembro de 2012. Ainda não está claro exatamente quando o erro apareceu no Mac OSX, mas é provável que seja, ao mesmo tempo, já que os sistemas operacionais móveis e desktop usar árvores de código comuns. O bug não estava lá na versão final do iOS 5, 5.1.1, lançado maio 2012 . O mesmo código foi aparentemente levado por diante através iOS em 7 e Mac OSX 10.9, é mesmo nas versões mais recentes do iOS 7.1 , que ainda está em beta.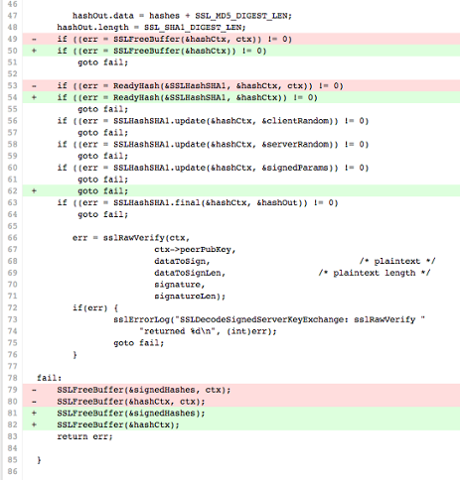
(As linhas vermelhas são removidos no código atualizado; as linhas verdes são adicionados.)
Não é uma diferença óbvia, a menos que você está olhando para ele e, nesse caso, destaca-se como uma ferida polegar para qualquer programador.
Como é que o bug chegou lá?
Aqui temos duas teorias divergentes: acidente ou conspiração. Ou é um erro estúpido dentro da Apple, ou é um plano nefasto pela NSA (ou outros?) Para seduzir as comunicações dos alvos através da plantação de uma porta traseira em uma peça-chave do código.
Argumentando contra o plano de conspiração é o fato de que a Apple publica este código na sua página de código-fonte aberto . Com base em que "muitos olhos fazem erros superficial", e que toda a internet tem sido capaz de olhar para este épico "Ir a falhar" para idades. Se a NSA coloca seus backdoors secretos para fora no aberto como este, você esperaria que eles sejam encontrados muito mais rápido.
Argumentando por conspiração nefasta é - bem, não muito. Apple deve tê-lo encontrado, mas não o fez, de qualquer de seus compiladores (gcc e Clang) deveria ter jogado um erro, mas por outros testes mostraram que ele não a menos que você tem uma bandeira de advertência particular (por "código inacessível" ) definido. Um compilador que apontava para "código inacessível" (isto é, um segmento de código que nunca será ativado porque ele se encontra abaixo de um desvio código que se aplica sempre) teria pego ele.
Um ex-funcionário da Apple que trabalhava no Mac OSX disse ao Guardian que é "extremamente improvável, pelo menos em circunstâncias normais" que a falha foi adicionado maliciosamente. "Há muito poucas pessoas em qualquer equipe na Apple, e assim conseguir mudanças perdidos na confusão seria difícil. O outro lado é que não existem fortes cheques consistência / integridade internas sobre a base de código, por isso, se alguém fosse esperto o suficiente para subverter processos normais não haveria maneiras fáceis dentro "
Mas, o programador acrescentou, "essa mudança não especificamente destacam-se como de natureza maliciosa." A forma como ele quase certamente aconteceu é que foi um erro de copiar / colar, ou um problema de merge (entre dois ramos de código) que passou despercebido - "duas mudanças similares poderiam causar um conflito" (onde o código tem um fluxo ilógico) "e na resolução deste conflito um engenheiro pode ter cometido um erro."
O que os programadores dizem?
Um ex-funcionário da Apple que trabalhava no Mac OSX, incluindo atualizações de navegação e atualizações de segurança, disse ao Guardian que a Apple será capaz de identificar quem fez o código de check-in, que criou o bug. "Apesar de gerenciamento de código fonte está em uma base da equipe-a-time (não há política de toda a empresa), quase todas as equipe utiliza algum sistema ( Git ou SVN ), que seria capaz de rastrear commits [alterações no código que são "comprometidos" para uso] e atribuir a culpa. "
A explicação mais provável é que ela ocorreu através da fusão de dois ramos de código (onde duas ou mais pessoas estavam trabalhando no segmento de código). Código fusão é completamente comum na programação profissional; conciliar conflitos entre os ramos separados tende a ser feito à mão, usando editores que irá aparecer "diffs" (diferenças) entre o velho, novo e alternativo novo código.
Adam Langley, que trabalha na segurança para o navegador Chrome, do Google (mas não trabalhou para a Apple), diz :
Este tipo de erro sutil no fundo do código é um pesadelo.Eu acredito que isso é apenas um erro e eu me sinto muito ruim para quem pode ter escorregado em um editor e criou.
O fato de que a Apple está consertando o buraco agora sugere que não é de inspiração NSA. Embora, como John Gruber apontou , é perfeitamente possível que a NSA descobriu este buraco quando iOS 6 foi lançado e sabia que poderia explorá-la.
Um facto peculiar: se a NSA tinha conhecimento desta falha de segurança, ele não parece ter dito o Departamento de Defesa dos EUA, que passaram iOS 6 para uso no governo maio 2013.
Quando a Apple encontrou o erro?
No início de janeiro. Em 8 de janeiro contactou CVE, a vulnerabilidades comuns e banco de dados Erros (usado por todos os principais desenvolvedores de software) para reservar o número bug CVE 2014-1266 para a vulnerabilidade descoberta recentemente e embora CVE não sabia o que era a vulnerabilidade.
Apple parece depois de ter começado a trabalhar na correção e como estendê-lo. O que é estranho é que apesar de encontrar a vulnerabilidade, então, não corrigi-lo em duas versões beta do iOS 7.1 que foram lançados após esse período. Uma possibilidade - embora a empresa não vai confirmar isso - é que ele descobriu a falha para autenticar o certificado em janeiro, mas demorou até agora para diminuir a peça defeituosa do código - embora dada a rapidez com que tomou o resto da web para fazer a mesma (uma questão de algumas horas) esta parece improvável.
Por que a Apple não detectou o erro antes?
Seus testes de não encontrá-lo. A empresa não vai dizer o que os métodos que ele usa - se o teste de unidade (em que pedaços individuais de código são testados individualmente) ou testes de regressão . onde o novo código é testado contra testes conhecidosO ex-programador de lá diz que "a Apple não tem uma forte cultura de testes ou desenvolvimento orientado a testes. A Apple depende excessivamente em 'dogfooding' [usando seus próprios produtos] para processos de qualidade, que em situações de segurança não é apropriado.
"De um bom ponto de vista de engenharia de software, este tipo de questão deveria ter sido encontrado. É uma vergonha que eles não estão executando análise estática de código em tudo (e muito menos automaticamente) sobre tais bases de código importantes "O problema com a análise estática de código é que ele pode gerar falsos positivos -. avisos sobre falhas que não são - o que levou a várias equipes rejeitar a ideia, embora não esteja claro se a equipe de segurança foi uma delas.
Como é que a Apple encontrar o erro?
Parece ter sido a partir de uma revisão linha por linha de código, quase certamente despertou pelas revelações publicadas pelo Guardian of esforços prisma da NSA - e suas outras reivindicações para ter SSL rachado . Em um ponto houve especulações de que a revisão do código foi instigada por Kristin Paget, que até recentemente era responsável pela segurança da Apple OS X núcleo, tendo ingressado em setembro de 2012.
Mas Paget (que acaba de começar a trabalhar para Tesla) temdesencadeado um ataque contra a Apple em seu blog para a liberação da correção para iOS, mas também não remendar o ambiente de trabalho, ao mesmo tempo:
O QUE O ETERNO AMOR F ** K, APPLE?!?! Você seriamente acabou usar uma das suas plataformas para soltar um 0 dias SSL em sua outra plataforma? Quando eu sento aqui no meu mac estou vulneráveis a este e não há nada que eu possa fazer, porque você não poderia lançar um patch para ambas as plataformas ao mesmo tempo?Você sabe que há um monte de ao vivo, façanhas que trabalham para isso na natureza agora, certo?
Como ela aponta, sistema de atualização de segurança da própria Apple usa SSL - assim pode que ser cortado por um "homem no meio" ataque para plantar malware?
Como sobre o seu próprio sistema de atualização - que é vulnerável?Venha o inferno na, Apple. Você acabou de cair um 0 dia feio [vulnerabilidade zero-day] sobre nós e, em seguida, foi para casa no fim de semana - Ir à falha de fato.FIX. SEU. A MERDA.
Por que a Apple não corrigiu o bug para Mac OSX, ao mesmo tempo, como o fez para iOS?
Certamente deve ter, como Paget ressalta. Outro ex-funcionário da Apple concorda, aparentemente a Apple decidiu em vez de lançar a correção para Mavericks como parte de sua atualização de software 10.9.2 e não como uma atualização de segurança em separado (o que fez antes). Mas outros insetos foram encontrados em 10.9.2, atrasando o seu lançamento - e reduzindo a segurança dos usuários de Mac.
Existiram erros como foi antes?
Erros abundam em software - e os erros de criptografia são surpreendentemente fáceis de fazer. Em maio de 2011, um pesquisador de segurança apontou que as contas de usuários WhatsApp poderia ser seqüestrado, porque eles não foram criptografados em tudo, até setembro de 2011, houve uma falha no mesmo aplicativo que permitem que as pessoas enviem mensagens forjadas fingindo ser de ninguém.
Um erro comum é o uso de logins padrão que são deixados ativo: milhões de roteadores ao redor do mundo têm IDs de usuário e senhas padrão (geralmente "admin" e "admin"), que podem ser exploradas por hackers.
Um erro de codificação semelhante emparedada Zune da Microsoft no último dia de 2008 - que, como ele teria sorte, foi um ano bissexto.Houve um erro de codificação do software para o chip temporizador que não permitiria isso para exibir uma data equivalente ao 366 º dia do ano.
A Apple também tem feito alguns erros flagrantes semelhantes - principalmente em ter alarmes que não ajustar o horário de verão, quando o fez, e assim manteve acordar as pessoas ou uma hora mais cedo ou mais tarde.
Google também teve um erro na versão 4.2.0 de seu software Android : você não pode adicionar os aniversários de pessoas nascidas em dezembro para seus contatos, porque esse mês não foi incluído.
E a Microsoft tinha uma falha de longa duração no Windows 95 e Windows 98 o que significa que se o seu computador tinha sido executado de forma contínua por um pouco menos de 50 dias, seria de repente cair - e você tem que reiniciá-lo. Por quê? Porque é medido "uptime" usando um registrador de 32 bits, que incrementado cada milissegundo. Depois de 2 ^ 32 milissegundos (aka 49 dias e 17 horas), o registo era apenas 1s - ea única maneira de repor-se desligar a alimentação.
Que lições estão aí com isto?
Nos palavras de Arie Van Deursen , professor em engenharia de software da Universidade Tecnológica de Delft, na Holanda,
Ao ver pela primeira vez este código, eu estava mais uma vez pego de quão incrivelmente programação é frágil.Basta adicionar uma única linha de código pode trazer um sistema de joelhos.
Não só isso - mas o código de falha foi tanto usado e publicado por 18 meses, e testado por uma organização de segurança do governo, que passou a ser utilizado. Bugs de software pode ser pernicioso - e eles podem se esconder nas áreas mais essenciais. E mesmo as empresas que foram escrevendo software ao longo de décadas pode colidir com eles.
Mas o ex-funcionário da Apple diz que a menos que a empresa apresenta melhores regimes de ensaio - análise estática de código, testes unitários, testes de regressão - "Eu não estou surpreso com isso ... será apenas uma questão de tempo até que outra bomba como esta atinge. "A única - mínimo - conforto:" Eu duvido que ele é malicioso. "

Nova atualização corrige falhas de segurança no OS X
Sistema operacional da Maçã chega a versão 10.9.2 e ganha ainda suporte para FaceTime Audio
Na última semana, diversas falhas de segurança foram identificadas no OS X, mas aApple se moveu rapidamente para evitar que maiores problemas ocorressem com seus usuários. Nesta terça-feira (25), a companhia liberou uma nova atualização para o seu sistema operacional, que chega a versão 10.9.2.
A correção veio para uma linha de código presente no SO que permitia que determinados aplicativos no Mac, no iPhone e no iPadficassem expostos a ataques conhecidos como “man-in-the-middle”. Nesse tipo de ação, um hacker poderia se passar por site ou serviço confiável e interceptar as informações trocadas entre duas máquinas (usuário e banco, por exemplo).
A atualização já está disponível na seção de update de software do menu Apple dos Macs e pode ser realizada em máquinas com OS X Mavericks e Mountain Lion.
Mais novidades
No Mavericks, as novidades não para na questão da segurança e o sistema passa a ganhar suporte para o FaceTime Audio nos aplicativos de Mensagens e FaceTime. Além disso, correções de rede privada, áudio e do Safari, bem como aprimoramentos do aplicativo de email também estão presentes.
Tag :
Apple,
atualização,
browser,
bug,
corrigir erros,
ios 6,
ios 7,
iPad,
ipod,
mac os,
segurança,
ssl iphone,


 Motorola
 Samsung Galaxy S5
 Sony Zperia Z3